
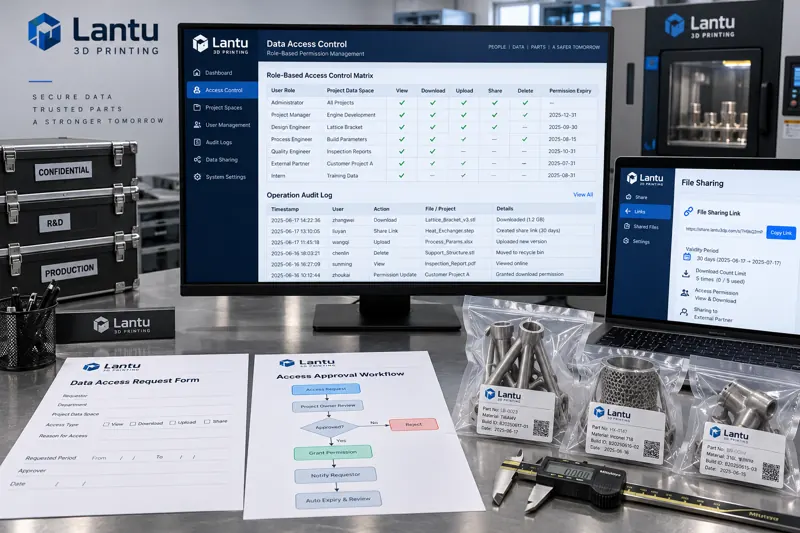
Introdução: um envio equivocado revela não um problema de funcionário, mas de permissões
Uma oficina de manufatura aditiva recebeu uma reclamação de um cliente: um arquivo de modelo que deveria ter sido enviado apenas ao responsável pelo projeto foi encaminhado, por um funcionário que já havia mudado de função, a concorrentes externos por e-mail pessoal. Na análise posterior, a empresa descobriu que três fatos coexistiam: as permissões de acesso ao projeto anterior nunca haviam sido revogadas após a mudança de função; o download de arquivos não exigia nenhuma aprovação; e o sistema não possuía qualquer registro de quem havia baixado qual arquivo e em que momento. A combinação desses três fatores transformou uma operação que poderia ter sido bloqueada em um vazamento de dados impossível de comprovar.
Esse tipo de incidente não é incomum em empresas de impressão 3D. O setor costuma concentrar sua atenção em criptografia, acordos de confidencialidade e marcas d'água, mas o que realmente define os limites dos dados é o sistema de permissões de contas: quem pode ver o quê, quem aprovou o acesso e quais rastros esse acesso deixou. Transformar essas regras em uma solução de engenharia executável é mais eficaz do que assinar mais dez acordos de confidencialidade.
I. Por que a gestão de permissões em empresas de impressão 3D é mais difícil do que em cenários gerais de manufatura
As formas de dados das empresas de impressão 3D diferem das empresas de manufatura em massa, o que adiciona complexidade ao desenho de permissões. Primeiro, a granularidade dos dados é alta: uma peça pode possuir simultaneamente seis ativos — modelo 3D original, arquivo de malha reparado, arquivo de fatiamento, pacote de parâmetros de processo, relatório de inspeção e fotos do item físico —, cujos níveis de sensibilidade não são iguais. Em geral, o cliente autoriza o uso do modelo apenas para produção, mas não sua modificação posterior nem o encaminhamento a terceiros.
Em segundo lugar, há muitos participantes. Além das funções internas de projeto, processo, impressão, pós-processamento, controle de qualidade e entrega, existem fornecedores terceirizados de processamento, técnicos de manutenção remota dos fabricantes de equipamentos, revisores de desenho do cliente e até instituições terceiras de inspeção que participam temporariamente do projeto. O escopo de dados acessíveis, a validade e as ações permitidas são diferentes para cada função externa; tentar cobrir todas elas com um único sistema de contas internas inevitavelmente leva à perda de controle.
Em terceiro lugar, os sistemas são dispersos. Os arquivos de modelo ficam em servidores de arquivos ou armazenamento de objetos; os parâmetros de fatiamento ficam em softwares locais dos fabricantes de equipamentos; os dados de inspeção ficam em estações de trabalho independentes de instrumentos de medição ou equipamentos de tomografia computadorizada; e as informações de pedidos ficam no sistema de negócios. As permissões são gerenciadas parcialmente em quatro sistemas distintos. Ao mudar de função, o funcionário precisa ter suas permissões alteradas em quatro locais, e uma única omissão deixa uma brecha.
II. Definição de funções: primeiro traduza a estrutura organizacional em objetos de dados
O erro mais comum em sistemas de permissões é copiar diretamente o organograma. Cargos são conceitos organizacionais; permissões são conceitos de dados. Entre ambos, deve existir uma camada de tradução. Uma abordagem viável é primeiro criar um inventário de objetos de dados, depois definir as funções e, por fim, mapear os cargos para essas funções.
Recomenda-se organizar os objetos de dados por projeto, e não por departamento. O diretório de cada projeto deve conter quatro subespaços: modelos, processos, inspeção e entrega. Em cada subespaço, devem ser diferenciadas quatro ações: somente leitura, edição, download e envio externo. As permissões definidas dessa forma já incorporam naturalmente o limite do projeto, evitando que um funcionário que trabalha no Projeto A veja por acaso arquivos do Projeto B.
O número de funções deve ser limitado. Como referência, as funções internas devem ficar entre seis e oito: responsável pelo projeto, engenheiro de projeto, engenheiro de processo, operador de produção, controle de qualidade, entrega, administrador de sistemas e auditor. Funções em excesso fazem com que ninguém se lembre do que cada uma permite, levando todos a solicitar permissões de administrador. O auditor deve ser uma função independente e não pode ter qualquer permissão de modificação de dados; caso contrário, os próprios logs poderão ser apagados.
III. Princípio do menor privilégio: negar por padrão e conceder permissões temporárias conforme a necessidade
O menor privilégio não é um slogan: ele precisa ser sustentado por três regras verificáveis. A primeira é negar por padrão: uma conta recém-criada não pode visualizar nenhum projeto sem autorização explícita. A configuração padrão de muitos sistemas é "leitura para todos", o que, no contexto da impressão 3D, equivale a tornar os modelos dos clientes parcialmente públicos.
A segunda é estabelecer prazo para as autorizações. As permissões regulares de função devem ser revisadas trimestralmente; as permissões vinculadas a projetos devem estar associadas à data de término do projeto; e os acessos externos temporários devem ter precisão de dias. Após o vencimento, o sistema deve revogar automaticamente a permissão e notificar o responsável pelo projeto para confirmação, em vez de depender de alguém se lembrar de desativá-la. A terceira é separar ações: download e envio externo são duas permissões diferentes. Poder baixar um arquivo para produção não significa poder enviá-lo externamente; o envio externo deve exigir aprovação específica e deixar rastros.
Para dados altamente sensíveis, recomenda-se implementar autorização por duas pessoas. A exportação de modelos originais de clientes, a exportação completa de pacotes de parâmetros de processo e downloads em lote acima de um limite definido devem exigir revisão por uma segunda pessoa antes da execução. O valor da regra de duas pessoas não está em prevenir apenas ações maliciosas internas, mas em reduzir a probabilidade de erro operacional individual e deixar uma segunda testemunha para análise posterior.
IV. Ciclo de vida das contas: controle em três etapas para admissão, mudança de função e desligamento
O ponto de maior incidência de perda de controle sobre permissões são as mudanças de pessoal. Na admissão, as solicitações de permissão devem ser formalizadas: o responsável pelo projeto propõe os espaços de dados necessários e a lista de ações; após a aprovação, o administrador realiza a configuração; e o resultado da configuração é registrado novamente na solicitação como comprovante. Solicitações verbais de permissão devem ser proibidas.
A etapa de mudança de função é a mais crítica e também a mais facilmente negligenciada. A sequência correta é primeiro revogar as permissões da função anterior e depois conceder as da nova função, em vez de acumulá-las. Na prática, uma abordagem mais segura é congelar, no dia da mudança, todas as permissões de projeto da conta; o responsável pela nova função deve então enviar uma nova solicitação de autorização, e os espaços não solicitados deixam de ser visíveis. Se o funcionário ainda precisar participar de projetos históricos, deverá solicitar separadamente acesso como membro do projeto, com uma data de término definida.
Na etapa de desligamento, três ações devem ser concluídas no mesmo dia: desativar a conta, e não excluí-la, para manter a associação com os logs; remover em massa a condição de membro dos projetos; e invalidar todas as permissões de envio externo e links compartilhados. Excluir uma conta rompe a associação com o operador nos logs e impossibilita a rastreabilidade posterior, um erro que muitas empresas já cometeram.
V. Registro de operações: os logs devem responder a cinco perguntas
Registrar rastros não serve para apenas armazenar logs, mas para permitir a reconstrução dos fatos posteriormente. Um log de acesso adequado deve responder, no mínimo: quem, em que momento, sobre qual objeto de dados, qual ação realizou e qual foi o resultado. No desenho dos campos, além de identificador do usuário, carimbo de data e hora, identificador do objeto, tipo de ação e status do resultado, também devem ser registrados o terminal de origem e a localização de rede, para distinguir acessos em postos de trabalho da oficina de acessos anormais remotos.
Os próprios logs devem ser protegidos contra adulteração. Após gravados, não podem ser modificados nem excluídos; nem mesmo a conta de administrador deve possuir permissão de exclusão. O período de armazenamento não deve ser inferior ao prazo de contestação estipulado no contrato com o cliente, sendo normalmente recomendada a retenção por mais de doze meses. Os arquivos de log também devem ter auditoria de acesso: quem consultou os logs também deve ser registrado.
Ter logs sem inspeção equivale a não ter logs. Recomenda-se configurar três tipos de alertas automáticos: downloads em grande volume fora do horário de trabalho, volume diário de download de uma única conta superior a três vezes sua linha de base histórica e acesso de contas externas a espaços de projeto não autorizados. Os alertas não precisam ser imediatamente classificados como violações, mas devem ser tratados dentro do dia útil e gerar um registro da ação tomada.
VI. Limites para contas externas e links compartilhados
Revisores de desenhos dos clientes, fornecedores terceirizados de processamento e técnicos de manutenção dos fabricantes de equipamentos devem utilizar contas externas com espaço de nomes independente, sem mistura com o sistema de contas internas. Por padrão, contas externas devem acessar somente objetos explicitamente compartilhados, sem visualizar a estrutura de diretórios do projeto e sem conseguir adivinhar caminhos de outros arquivos por meio de links. Os links compartilhados devem utilizar identificadores aleatórios não enumeráveis e estar vinculados a prazo de validade e limite máximo de acessos.
A manutenção remota de fabricantes de equipamentos é o canal mais facilmente ignorado. As contas de manutenção geralmente possuem altas permissões no sistema de controle do equipamento; se estiverem conectadas ao sistema de arquivos da rede de produção, isso equivale a abrir para agentes externos um caminho alternativo que contorna o sistema de permissões. A prática correta é realizar o acesso de manutenção por um canal de rede independente, incorporando também as ações de exportação de arquivos durante a manutenção ao processo de aprovação e rastreabilidade.
VII. Lista de verificação para implementação
As empresas podem realizar uma autoavaliação com os itens abaixo: uma conta recém-criada não consegue visualizar nenhum projeto por padrão? É possível listar, em cinco minutos, todas as permissões atuais de um funcionário? Todas as permissões têm prazo de validade? O processo de mudança de função possui acúmulo por conceder novas permissões antes de revogar as antigas? Download e envio externo são duas permissões independentes? Os logs incluem o campo de terminal de origem e não podem ser excluídos? As contas externas são isoladas das contas internas? Os links compartilhados estão vinculados a prazo de validade e limite de acessos? Os links de envio externo são invalidados no dia do desligamento? Foi realmente executada uma revisão de permissões no último trimestre? Se três ou mais das dez perguntas não puderem ser respondidas, o sistema de permissões precisa ser reconstruído.
Conclusão
Os limites dos ativos de dados de empresas de impressão 3D são definidos, em última instância, pelo sistema de permissões de contas, e não pela força da criptografia ou pelos acordos de confidencialidade. Traduzir cargos em funções, vincular funções a objetos de dados com prazo de validade, definir a negação como política padrão e transformar cada acesso em um registro auditável: quando essas quatro etapas são bem executadas, a maioria dos incidentes de vazamento de dados pode ser bloqueada antes de ocorrer ou claramente comprovada depois. A gestão de permissões não é uma publicação única de normas, mas um mecanismo de engenharia que exige revisão trimestral e refinamento contínuo conforme os projetos evoluem.
Submeta um modelo, desenho, imagem ou notas por escrito. Os engenheiros analisarão o material, processo, acabamento e entrega com base na utilização real.