
Introducción: un envío erróneo no revela un problema del empleado, sino de permisos
Un taller de fabricación aditiva recibió una queja de un cliente: un archivo de modelo que debía enviarse únicamente al responsable del proyecto fue reenviado por correo electrónico personal a un colega externo por un empleado que ya había cambiado de puesto. Durante la revisión, la empresa descubrió que concurrían tres hechos: los permisos de acceso al antiguo proyecto nunca se habían revocado tras el cambio de puesto; la descarga de archivos no requería ninguna aprobación; y el sistema no tenía registro alguno de quién descargó qué archivo y en qué momento. La combinación de estos tres factores convirtió una operación que podía haberse bloqueado en una filtración de datos imposible de demostrar.
Este tipo de incidente no es infrecuente en las empresas de impresión 3D. El sector suele centrar su atención en el cifrado, los acuerdos de confidencialidad y las marcas de agua, pero lo que realmente determina los límites de los datos es el sistema de permisos de cuentas: quién puede ver qué, quién aprobó el acceso y qué rastro dejó dicho acceso. Convertir estas reglas en un plan de ingeniería ejecutable es más eficaz que firmar otros diez acuerdos de confidencialidad.
I. Por qué la gestión de permisos en empresas de impresión 3D es más difícil que en la fabricación convencional
Las formas de los datos en las empresas de impresión 3D difieren de las de las empresas de fabricación en serie, lo que añade complejidad al diseño de permisos. En primer lugar, la granularidad de los datos es fina: una pieza puede incluir simultáneamente seis tipos de activos, como el modelo tridimensional original, el archivo de malla reparado, el archivo laminado, el paquete de parámetros de proceso, el informe de inspección y las fotografías físicas; sus niveles de sensibilidad no son iguales. Los clientes suelen autorizar el uso del modelo para producción, pero no su modificación secundaria ni su reenvío a terceros.
En segundo lugar, hay muchos participantes. Además de los puestos internos de diseño, procesos, impresión, posprocesado, control de calidad y entrega, intervienen subcontratistas, personal de mantenimiento remoto de fabricantes de equipos, revisores de planos del cliente e incluso organismos externos de ensayo que participan temporalmente en el proyecto. El alcance de los datos, el período de vigencia y las acciones permitidas varían para cada tipo de rol externo; intentar cubrirlos con un único sistema de cuentas internas conducirá inevitablemente a la pérdida de control.
En tercer lugar, los sistemas están dispersos. Los archivos de modelos se encuentran en servidores de archivos o almacenamiento de objetos; los parámetros de laminado, en software local de fabricantes de equipos; los datos de inspección, en estaciones de trabajo independientes de instrumentos de medición o equipos de tomografía computarizada; y la información de pedidos, en el sistema de negocio. Los permisos se administran por partes en cuatro sistemas distintos; cuando un empleado cambia de puesto, hay que modificarlos en cuatro lugares, y omitir cualquiera de ellos dejará una brecha expuesta.
II. Definición de roles: traducir primero la estructura organizativa en objetos de datos
El error más común en un sistema de permisos es copiar directamente el organigrama. Los puestos son conceptos organizativos y los permisos son conceptos de datos; entre ambos debe existir una capa de traducción. Un enfoque viable consiste en crear primero un inventario de objetos de datos, después definir los roles y, por último, asignar los puestos a los roles.
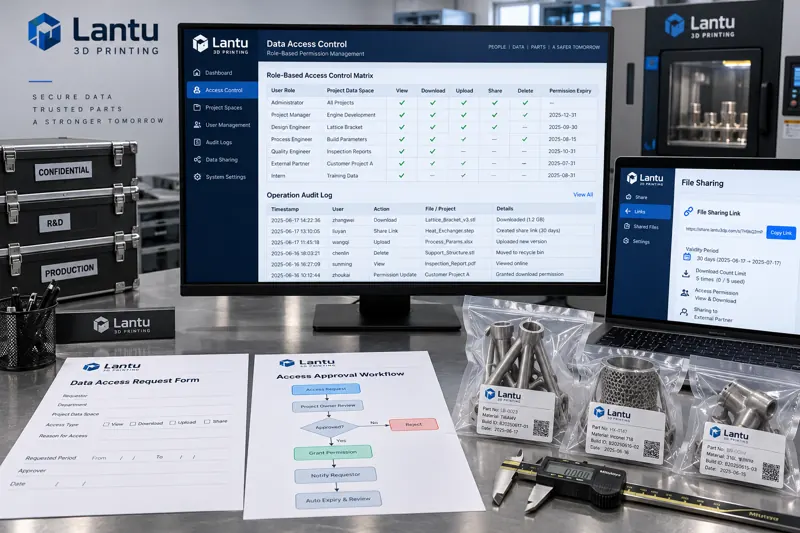
Se recomienda organizar los objetos de datos por proyecto y no por departamento. Un directorio de proyecto incluye cuatro subespacios: modelos, procesos, inspección y entrega; cada subespacio distingue a su vez cuatro acciones: solo lectura, edición, descarga y envío externo. Los permisos definidos así incorporan de forma natural los límites del proyecto y evitan que un empleado que trabaja en el proyecto A vea por casualidad los archivos del proyecto B.
El número de roles debe mantenerse contenido. Como referencia, los roles internos deben limitarse a entre seis y ocho: responsable del proyecto, ingeniero de diseño, ingeniero de procesos, operador de producción, control de calidad, entrega, administrador del sistema y auditor. Demasiados roles hacen que nadie recuerde qué puede hacer cada uno y, finalmente, todos terminen solicitando permisos de administrador. El auditor debe ser un rol independiente y no tener ningún permiso para modificar datos; de lo contrario, podrá borrar los registros por sí mismo.
III. Principio de mínimo privilegio: denegar por defecto y conceder permisos temporales según necesidad
El mínimo privilegio no es un eslogan; requiere el respaldo de tres reglas verificables. La primera es denegar por defecto: una cuenta recién creada no puede ver ningún proyecto hasta recibir una autorización explícita. La configuración predeterminada de muchos sistemas es «lectura para todo el personal», lo que en un entorno de impresión 3D equivale a hacer semipúblicos los modelos de los clientes.
La segunda es que las autorizaciones tengan plazo. Los permisos de puestos habituales se revisan trimestralmente; los permisos de proyectos se vinculan a la fecha de finalización del proyecto; y los accesos externos temporales se precisan por día. Al expirar un permiso, el sistema lo revoca automáticamente y notifica al responsable del proyecto para que lo confirme, en lugar de esperar que alguien recuerde desactivarlo. La tercera es la separación de acciones: descargar y enviar externamente son dos permisos distintos. Poder descargar un archivo para producción no implica poder enviarlo al exterior; el envío externo debe aprobarse por separado y dejar rastro.
Para datos altamente sensibles, se recomienda introducir una autorización de dos personas. Tres tipos de operaciones requieren la revisión de una segunda persona antes de ejecutarse: exportación de modelos originales de clientes, exportación completa de paquetes de parámetros de proceso y descargas masivas que superen el umbral establecido. El valor de la regla de dos personas no consiste en prevenir únicamente amenazas internas, sino en reducir la probabilidad de errores de una sola persona y dejar un segundo testigo para posteriores revisiones.
IV. Ciclo de vida de las cuentas: control en tres etapas para incorporación, cambio de puesto y salida
Los cambios de personal son los puntos donde más frecuentemente se pierde el control de permisos. En la etapa de incorporación, las solicitudes de permisos deben formalizarse mediante documentos: el responsable del proyecto propone los espacios de datos y la lista de acciones necesarias; tras la aprobación, el administrador realiza la configuración y registra el resultado en la solicitud como comprobante. Deben prohibirse las solicitudes verbales de permisos.
La etapa de cambio de puesto es la más crítica y la que más se ignora. El orden correcto es revocar primero los permisos del puesto anterior y conceder después los del nuevo, en lugar de acumularlos. En la práctica, un método más seguro consiste en congelar, el mismo día del cambio, todos los permisos de proyecto de la cuenta; el responsable del nuevo puesto debe presentar una nueva solicitud de autorización, y todos los espacios no solicitados dejan de ser visibles. Si el empleado debe seguir participando en proyectos históricos, deberá solicitarlo por separado como miembro del proyecto y establecer una fecha de finalización.
Durante la salida de la empresa, deben completarse tres tareas el mismo día: deshabilitar la cuenta en lugar de eliminarla para conservar la relación con los registros, eliminar masivamente su condición de miembro de los proyectos e invalidar todos los permisos de envío externo y enlaces compartidos. Eliminar una cuenta rompe la vinculación del operador en los registros e impide rastrear posteriormente las acciones; este es un error en el que muchas empresas ya han caído.
V. Trazabilidad de operaciones: los registros deben responder cinco preguntas
Dejar rastro no consiste en almacenar registros, sino en poder reconstruir los hechos posteriormente. Un registro de acceso válido debe responder, como mínimo: quién, cuándo, sobre qué objeto de datos, qué acción realizó y cuál fue el resultado. En cuanto al diseño de campos, además del identificador de usuario, la marca de tiempo, el identificador del objeto, el tipo de acción y el estado del resultado, también deben registrarse el terminal de origen y la ubicación de red, para distinguir entre accesos desde puestos de trabajo del taller y accesos anómalos desde ubicaciones remotas.
Los propios registros deben ser resistentes a la manipulación. Una vez escritos, no pueden modificarse ni eliminarse; ni siquiera las cuentas de administrador deben tener permisos de eliminación. El período de almacenamiento no debe ser inferior al plazo de prescripción de controversias acordado en el contrato con el cliente; normalmente se recomienda conservarlos durante más de doce meses. Los archivos de registro también deben tener auditoría de acceso: quién consultó los registros debe quedar registrado.
Tener registros sin revisarlos equivale a no tenerlos. Se recomienda configurar tres tipos de alertas automáticas: descargas masivas fuera del horario laboral, volumen diario de descarga de una cuenta que supere tres veces su línea base histórica y acceso de una cuenta externa a un espacio de proyecto no autorizado. No es necesario calificar inmediatamente una alerta como infracción, pero alguien debe gestionarla durante la jornada laboral y dejar constancia de la actuación realizada.
VI. Límites para cuentas externas y enlaces compartidos
Los revisores de planos del cliente, subcontratistas y personal de mantenimiento de fabricantes de equipos deben utilizar cuentas externas con espacios de nombres independientes, sin mezclarse con el sistema de cuentas internas. Por defecto, las cuentas externas solo pueden acceder a objetos compartidos de forma explícita; no pueden ver la estructura de directorios del proyecto ni adivinar rutas de otros archivos mediante enlaces. Los enlaces compartidos deben utilizar identificadores aleatorios no enumerables y vincularse a un período de validez y a un límite máximo de accesos.
El mantenimiento remoto de fabricantes de equipos es el canal que más fácilmente se deja sin control. Las cuentas de mantenimiento suelen tener altos privilegios sobre los sistemas de control de los equipos; si se conectan al sistema de archivos de la red de producción, equivalen a abrir al exterior una vía paralela que elude el sistema de permisos. El enfoque correcto es que la conexión de mantenimiento utilice un canal de red independiente y que las operaciones de exportación de archivos durante el mantenimiento también estén sujetas a aprobación y trazabilidad.
VII. Lista de verificación para la implementación
Las empresas pueden realizar una autoevaluación mediante los siguientes puntos: si las cuentas nuevas no pueden ver ningún proyecto por defecto; si es posible enumerar en cinco minutos todos los permisos actuales de un empleado; si todos los permisos tienen fecha de vencimiento; si el proceso de cambio de puesto permite una acumulación al otorgar permisos antes de revocar los anteriores; si descarga y envío externo son permisos independientes; si los registros incluyen el campo de terminal de origen y no pueden eliminarse; si las cuentas externas están aisladas de las internas; si los enlaces compartidos están vinculados a un período de validez y un límite de accesos; si los enlaces de envío externo se invalidan el mismo día de la salida; y si realmente se realizó una revisión de permisos el trimestre anterior. Si no se puede responder a más de tres de estas diez preguntas, el sistema de permisos necesita reconstruirse.
Conclusión
Los límites de los activos de datos de las empresas de impresión 3D los define, en última instancia, el sistema de permisos de cuentas, no la fortaleza del cifrado ni los acuerdos de confidencialidad. Traducir puestos en roles, vincular roles a objetos de datos con plazo, establecer la denegación como política predeterminada y convertir cada acceso en un registro auditable: si estos cuatro pasos se realizan correctamente, la gran mayoría de las filtraciones de datos podrán bloquearse antes de que ocurran o demostrarse claramente después. La gestión de permisos no es una publicación única de normas, sino un mecanismo de ingeniería que requiere revisiones trimestrales y un ajuste continuo conforme cambian los proyectos.
Envíe un modelo, plano, imagen o notas por escrito. Los ingenieros revisarán el material, el proceso, el acabado y la entrega según el uso real.