
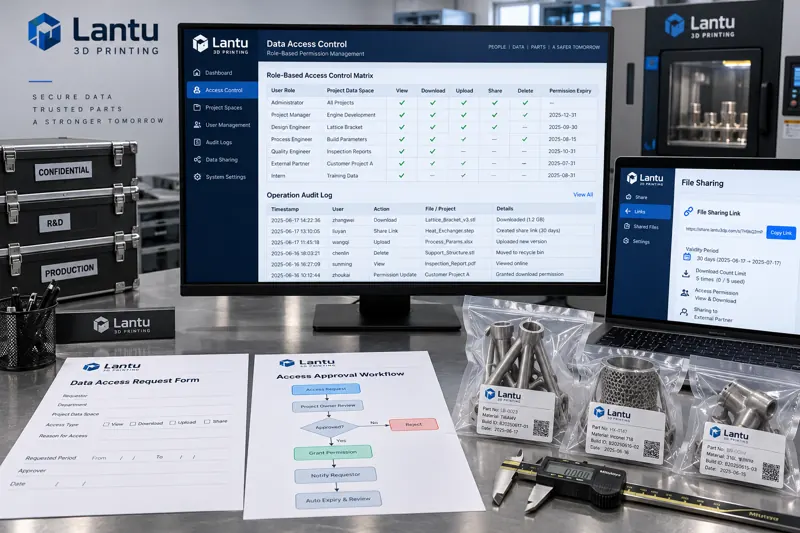
Introduction : un envoi erroné révèle non pas un problème d’employé, mais un problème de droits
Un atelier de fabrication additive reçoit une plainte d’un client : un fichier de modèle qui devait être envoyé uniquement au responsable du projet a été transféré à un concurrent externe par e-mail personnel par un employé ayant changé de poste. Lors de l’analyse, l’entreprise constate trois faits simultanés : les droits d’accès de cet employé à l’ancien projet n’avaient jamais été révoqués après sa mutation ; le téléchargement du fichier n’exigeait aucune approbation ; et le système ne conservait absolument aucun enregistrement indiquant qui avait téléchargé quel fichier et à quel moment. La combinaison de ces trois éléments a transformé une opération qui aurait pu être bloquée en une fuite de données impossible à prouver.
Ce type d’incident n’est pas rare dans les entreprises d’impression 3D. Le secteur a l’habitude de concentrer son attention sur le chiffrement, les accords de confidentialité et les filigranes, mais ce qui détermine réellement les frontières des données est le système de droits des comptes : qui peut voir quoi, qui a approuvé l’accès et quelles traces celui-ci laisse. Formaliser ces règles dans une solution d’ingénierie exécutable est plus efficace que signer dix accords de confidentialité supplémentaires.
I. Pourquoi la gestion des droits est plus difficile dans les entreprises d’impression 3D que dans la fabrication classique
La nature des données dans les entreprises d’impression 3D diffère de celle des entreprises de fabrication en série, ce qui ajoute une complexité particulière à la conception des droits. D’abord, la granularité des données est fine : une pièce peut exister simultanément sous la forme d’un modèle 3D original, d’un fichier de maillage réparé, d’un fichier de tranchage, d’un lot de paramètres de procédé, d’un rapport de contrôle et de photos de la pièce physique ; ces six actifs n’ont pas le même niveau de sensibilité. Les clients autorisent souvent l’utilisation du modèle pour la production, mais pas sa modification secondaire ni son transfert à des tiers.
Ensuite, les intervenants sont nombreux. Outre les fonctions internes de conception, procédés, impression, post-traitement, contrôle qualité et livraison, il existe des sous-traitants, des personnels de maintenance à distance des fabricants d’équipements, des examinateurs de modèles côté client et même des organismes tiers d’essais participant temporairement aux projets. Chaque rôle externe requiert un périmètre de données, une durée de validité et des actions autorisées différents ; tenter de tous les couvrir avec un seul système de comptes internes conduit inévitablement à une perte de contrôle.
Troisièmement, les systèmes sont dispersés. Les fichiers de modèles se trouvent sur des serveurs de fichiers ou dans du stockage objet, les paramètres de tranchage sont dans les logiciels locaux des fabricants d’équipements, les données d’inspection sont sur des postes indépendants reliés aux instruments de mesure ou aux équipements CT, et les informations de commande sont dans les systèmes métier. Chaque système gère une partie des droits ; lorsqu’un employé change de poste, il faut modifier les droits à quatre endroits. Oublier un seul endroit laisse une faille ouverte.
II. Définition des rôles : commencer par traduire l’organisation en objets de données
L’erreur la plus fréquente dans un système de droits consiste à copier directement l’organigramme. Les postes sont des concepts organisationnels, tandis que les droits sont des concepts liés aux données ; une couche de traduction est indispensable entre les deux. Une approche viable consiste d’abord à établir un inventaire des objets de données, puis à définir les rôles, et enfin à associer les postes aux rôles.
Il est recommandé d’organiser les objets de données par projet plutôt que par département. Un répertoire de projet comprend quatre sous-espaces : modèles, procédés, contrôle et livraison ; dans chacun, il faut distinguer quatre types d’actions : lecture seule, modification, téléchargement et envoi externe. Les droits ainsi définis intègrent naturellement les frontières du projet et empêchent qu’un employé travaillant sur le projet A voie au passage les fichiers du projet B.
Le nombre de rôles doit rester limité. En pratique, il est conseillé de limiter les rôles internes à six ou huit : responsable de projet, ingénieur conception, ingénieur procédés, opérateur de production, contrôle qualité, livraison, administrateur système et auditeur. Un trop grand nombre de rôles fait que personne ne sait plus ce que chacun peut faire, et finit par conduire tout le monde à demander des droits d’administrateur. L’auditeur doit impérativement être un rôle indépendant et ne disposer d’aucun droit de modification des données ; sinon, les journaux peuvent être supprimés par lui-même.
III. Principe du moindre privilège : refuser par défaut, accorder temporairement selon les besoins
Le moindre privilège n’est pas un slogan : il doit s’appuyer sur trois règles vérifiables. La première est le refus par défaut : un compte nouvellement créé ne peut voir aucun projet tant qu’un droit explicite ne lui a pas été accordé. La configuration par défaut de nombreux systèmes est « lecture pour tous », ce qui revient, dans le contexte de l’impression 3D, à rendre les modèles clients semi-publics.
La deuxième règle est que les autorisations doivent avoir une durée limitée. Les droits des postes permanents sont réexaminés chaque trimestre, les droits liés à un projet sont associés à la date de fin du projet, et les accès externes temporaires sont définis précisément au jour près. À l’expiration des droits, le système les révoque automatiquement et avertit le responsable du projet pour confirmation, au lieu d’attendre que quelqu’un pense à les désactiver. La troisième règle est la séparation des actions : le téléchargement et l’envoi externe sont deux droits distincts. Pouvoir télécharger un fichier pour la production ne signifie pas pouvoir l’envoyer à l’extérieur ; toute action d’envoi externe doit faire l’objet d’une approbation séparée et être tracée.
Pour les données très sensibles, il est recommandé d’introduire une autorisation à deux personnes. Trois types d’opérations doivent nécessiter le contrôle d’une seconde personne avant exécution : l’exportation de modèles originaux de clients, l’exportation complète de lots de paramètres de procédé et les téléchargements en masse dépassant un seuil. L’intérêt de cette règle n’est pas seulement de prévenir les actes malveillants internes, mais aussi de réduire la probabilité d’une erreur individuelle et de laisser un second témoin après les faits.
IV. Cycle de vie des comptes : gestion en trois étapes lors de l’arrivée, du changement de poste et du départ
Les changements de personnel sont une source fréquente de perte de contrôle des droits. À l’arrivée, les demandes de droits doivent être formalisées : le responsable du projet soumet la liste des espaces de données et des actions nécessaires ; après approbation, l’administrateur configure les droits, puis reporte le résultat de la configuration dans la demande afin de créer une preuve. Les demandes orales de droits doivent être interdites.
Le changement de poste est l’étape la plus critique et la plus souvent négligée. Le bon ordre consiste à révoquer d’abord les droits de l’ancien poste, puis à accorder ceux du nouveau poste, et non à les cumuler. En pratique, la méthode la plus sûre consiste à geler, le jour du changement de poste, tous les droits de projet du compte ; le responsable du nouveau poste soumet alors de nouvelles demandes d’autorisation. Les espaces non demandés ne sont plus visibles. Si l’employé doit continuer à participer à des projets historiques, il doit demander séparément un accès en tant que membre du projet, avec une date de fin définie.
Au départ d’un employé, trois actions doivent être effectuées le même jour : désactiver le compte plutôt que le supprimer, afin de préserver la corrélation avec les journaux ; retirer en masse son statut de membre des projets ; invalider tous les droits d’envoi externe et les liens de partage. Supprimer un compte rompt l’association avec l’auteur des opérations dans les journaux et empêche toute traçabilité ultérieure : c’est un piège dans lequel de nombreuses entreprises sont déjà tombées.
V. Traçabilité des opérations : les journaux doivent répondre à cinq questions
La traçabilité n’a pas pour objectif d’accumuler des journaux, mais de pouvoir reconstituer les faits ultérieurement. Un journal d’accès adéquat doit au minimum répondre aux questions suivantes : qui, à quel moment, sur quel objet de données, quelle action a été réalisée et quel en a été le résultat. Outre l’identifiant utilisateur, l’horodatage, l’identifiant de l’objet, le type d’action et l’état du résultat, la conception des champs doit enregistrer le terminal source et l’emplacement réseau, afin de distinguer les accès depuis un poste d’atelier des accès anormaux à distance.
Les journaux eux-mêmes doivent être inviolables. Après écriture, ils ne doivent pouvoir être ni modifiés ni supprimés ; même les comptes administrateurs ne doivent pas disposer du droit de suppression. La durée de conservation ne doit pas être inférieure au délai de contestation prévu par le contrat client ; il est généralement conseillé de les conserver plus de douze mois. Les fichiers journaux doivent eux aussi faire l’objet d’un audit d’accès : toute personne consultant les journaux doit être enregistrée.
Des journaux sans contrôle équivalent à l’absence de journaux. Il est recommandé de définir trois catégories d’alertes automatiques : téléchargements massifs en dehors des heures de travail, volume quotidien de téléchargement d’un compte dépassant trois fois sa référence historique, et accès par un compte externe à un espace de projet non autorisé. Une alerte ne doit pas être immédiatement qualifiée d’infraction, mais elle doit être traitée pendant un jour ouvré et faire l’objet d’un enregistrement des mesures prises.
VI. Limites applicables aux comptes externes et aux liens de partage
Les examinateurs de modèles côté client, les sous-traitants et les personnels de maintenance des fabricants d’équipements doivent tous utiliser des comptes externes dans un espace de noms distinct, sans mélange avec le système de comptes internes. Par défaut, les comptes externes ne peuvent accéder qu’aux objets explicitement partagés ; ils ne voient pas la structure des répertoires du projet et ne peuvent pas deviner les chemins d’autres fichiers à partir des liens. Les liens de partage doivent utiliser des identifiants aléatoires non énumérables et être associés à une date d’expiration ainsi qu’à un nombre maximal d’accès.
La maintenance à distance des fabricants d’équipements est le canal le plus facilement négligé. Les comptes de maintenance disposent généralement de droits élevés dans le système de contrôle des équipements ; s’ils sont reliés au système de fichiers du réseau de production, cela revient à ouvrir aux externes une voie de contournement du système de droits. La bonne pratique consiste à faire passer la maintenance par un canal réseau indépendant, tout en soumettant les actions d’exportation de fichiers réalisées pendant la maintenance aux mêmes procédures d’approbation et de traçabilité.
VII. Liste de contrôle pour la mise en œuvre
Les entreprises peuvent réaliser un auto-audit à partir des points suivants : un nouveau compte ne voit-il par défaut aucun projet ; peut-on lister en cinq minutes tous les droits détenus actuellement par un employé donné ; tous les droits comportent-ils une date de validité ; le processus de changement de poste comporte-t-il des cumuls dus à une autorisation accordée avant révocation ; le téléchargement et l’envoi externe constituent-ils deux droits indépendants ; les journaux contiennent-ils un champ relatif au terminal source et sont-ils impossibles à supprimer ; les comptes externes sont-ils isolés des comptes internes ; les liens de partage sont-ils associés à une période de validité et à un nombre maximal d’accès ; les liens d’envoi externe sont-ils invalidés le jour du départ ; une révision des droits a-t-elle réellement été effectuée au cours du dernier trimestre. S’il est impossible de répondre à plus de trois de ces dix questions, le système de droits doit être reconstruit.
Conclusion
Les frontières des actifs de données d’une entreprise d’impression 3D sont en définitive définies par son système de droits des comptes, et non par la robustesse du chiffrement ou les accords de confidentialité. Traduire les postes en rôles, associer les rôles à des objets de données limités dans le temps, appliquer le refus par défaut et conserver chaque accès sous la forme d’un enregistrement auditable : lorsque ces quatre étapes sont correctement mises en œuvre, la grande majorité des fuites de données peuvent être bloquées avant qu’elles ne surviennent ou clairement établies après coup. La gestion des droits n’est pas la publication ponctuelle d’une politique, mais un mécanisme d’ingénierie qui doit être réexaminé chaque trimestre et continuellement ajusté selon l’évolution des projets.
Soumettez un modèle, un dessin, une image ou des notes écrites. Les ingénieurs examineront le matériau, le processus, les finitions et la livraison en fonction de l'utilisation réelle.