
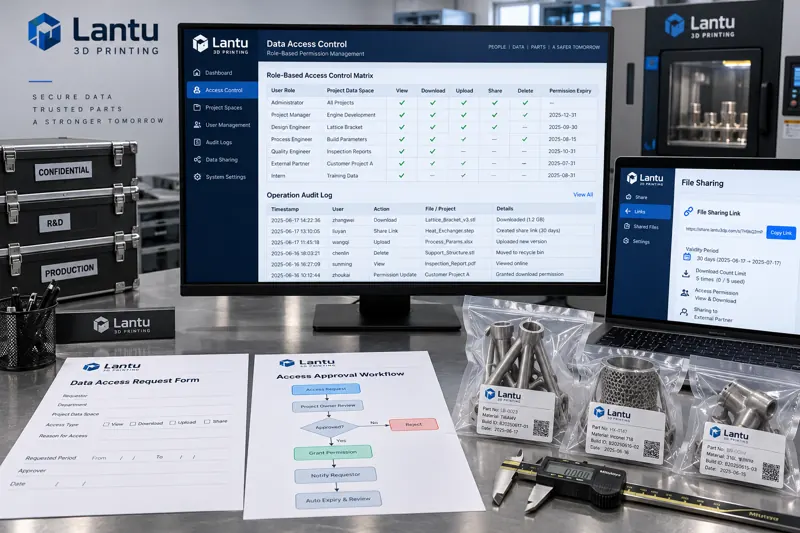
Pendahuluan: Satu Salah Kirim Mengungkap Masalah Izin, Bukan Masalah Karyawan
Sebuah bengkel manufaktur aditif menerima keluhan dari pelanggan: file model yang seharusnya hanya dikirim kepada penanggung jawab proyek justru diteruskan oleh seorang karyawan yang telah dipindahkan jabatan kepada rekan industri eksternal melalui email pribadi. Saat dilakukan peninjauan, perusahaan menemukan tiga hal terjadi bersamaan—hak akses karyawan tersebut terhadap proyek lama tidak pernah dicabut setelah mutasi jabatan; unduhan file tidak memerlukan tindakan persetujuan apa pun; dan sistem sama sekali tidak memiliki catatan mengenai siapa mengunduh file mana dan pada waktu apa. Kombinasi ketiganya mengubah tindakan yang sebenarnya dapat dicegah menjadi kebocoran data yang tidak dapat dibuktikan.
Peristiwa seperti ini tidak jarang terjadi di perusahaan pencetakan 3D. Industri cenderung memusatkan perhatian pada enkripsi, perjanjian kerahasiaan, dan watermark, tetapi yang benar-benar menentukan batas data adalah sistem hak akses akun: siapa dapat melihat apa, siapa menyetujui akses, dan jejak apa yang ditinggalkan oleh akses tersebut. Menuliskan aturan ini sebagai solusi rekayasa yang dapat dijalankan lebih efektif daripada menandatangani sepuluh perjanjian kerahasiaan tambahan.
I. Mengapa Manajemen Hak Akses Perusahaan Pencetakan 3D Lebih Sulit daripada Skenario Manufaktur Umum
Bentuk data perusahaan pencetakan 3D berbeda dari perusahaan manufaktur massal, sehingga rancangan hak akses memiliki kompleksitas tambahan. Pertama, granularitas data sangat rinci: satu komponen dapat secara bersamaan memiliki enam jenis aset, yaitu model tiga dimensi asli, file mesh yang telah diperbaiki, file slicing, paket parameter proses, laporan inspeksi, dan foto fisik; tingkat sensitivitasnya tidak sama. Pelanggan sering kali hanya mengizinkan penggunaan model untuk produksi, bukan untuk dimodifikasi kembali atau diteruskan kepada pihak ketiga.
Kedua, terdapat banyak pihak yang terlibat. Selain peran internal seperti desain, proses, pencetakan, pascaproses, kontrol kualitas, dan pengiriman, terdapat pula pemasok pemrosesan eksternal, personel pemeliharaan jarak jauh produsen peralatan, peninjau gambar dari pihak pelanggan, bahkan lembaga pengujian pihak ketiga yang terlibat sementara dalam proyek. Cakupan data, masa berlaku, dan tindakan yang dapat dilakukan oleh setiap jenis peran eksternal berbeda-beda; penggunaan satu sistem akun internal untuk mencakup semuanya pasti akan lepas kendali.
Ketiga, sistem tersebar. File model berada di server file atau penyimpanan objek, parameter slicing berada di perangkat lunak lokal produsen peralatan, data inspeksi berada di stasiun kerja terpisah milik alat ukur atau perangkat CT, sementara informasi pesanan berada di sistem bisnis. Hak akses dikelola sebagian-sebagian dalam empat sistem tersebut; ketika seorang karyawan berpindah jabatan, perubahan harus dilakukan di empat tempat. Kelalaian pada salah satunya akan meninggalkan celah.
II. Definisi Peran: Terjemahkan Terlebih Dahulu Struktur Organisasi menjadi Objek Data
Kesalahan yang paling mudah terjadi dalam sistem hak akses adalah menyalin langsung bagan struktur organisasi. Jabatan adalah konsep organisasi, sedangkan hak akses adalah konsep data; diperlukan satu lapisan penerjemahan di antara keduanya. Pendekatan yang layak adalah terlebih dahulu membuat daftar objek data, kemudian mendefinisikan peran, dan terakhir memetakan jabatan ke peran tersebut.
Objek data disarankan diorganisasi berdasarkan dimensi proyek, bukan dimensi departemen. Direktori suatu proyek mencakup empat subruang: area model, area proses, area inspeksi, dan area pengiriman; setiap subruang kemudian membedakan empat jenis tindakan: hanya baca, dapat diedit, dapat diunduh, dan dapat dikirim ke eksternal. Hak akses yang didefinisikan dengan cara ini secara alami memiliki batas proyek, sehingga tidak terjadi situasi ketika karyawan yang bekerja pada proyek A dapat dengan mudah melihat file proyek B.
Jumlah peran harus dibatasi. Patokan berdasarkan pengalaman adalah mengendalikan peran internal menjadi enam hingga delapan: penanggung jawab proyek, insinyur desain, insinyur proses, operator produksi, kontrol kualitas, pengiriman, administrator sistem, dan auditor. Terlalu banyak peran membuat tidak ada yang dapat mengingat kemampuan setiap peran, yang pada akhirnya merosot menjadi semua orang mengajukan hak administrator. Auditor harus menjadi peran independen dan tidak memiliki hak untuk mengubah data apa pun; jika tidak, log dapat dihapus sendiri.
III. Prinsip Hak Akses Minimum: Tolak Secara Default, Berikan Otorisasi Sementara Sesuai Kebutuhan
Hak akses minimum bukan sekadar slogan; prinsip ini memerlukan tiga aturan yang dapat diperiksa. Pertama adalah penolakan secara default: akun baru tidak dapat melihat proyek apa pun sebelum memperoleh otorisasi eksplisit. Pengaturan default banyak sistem adalah "semua karyawan dapat membaca", yang dalam skenario pencetakan 3D sama saja dengan menjadikan model pelanggan setengah terbuka untuk umum.
Kedua, otorisasi memiliki batas waktu. Hak akses jabatan reguler ditinjau setiap kuartal, hak akses berbasis proyek terikat pada tanggal akhir proyek, dan akses eksternal sementara dibatasi secara presisi hingga hitungan hari. Setelah hak akses berakhir, sistem secara otomatis mencabutnya dan memberi tahu penanggung jawab proyek untuk melakukan konfirmasi, bukan menunggu seseorang mengingat untuk menonaktifkannya. Ketiga adalah pemisahan tindakan: mengunduh dan mengirim ke eksternal adalah dua hak akses yang berbeda. Dapat mengunduh file untuk produksi tidak berarti dapat mengirim file kepada pihak eksternal; tindakan pengiriman eksternal harus memperoleh persetujuan terpisah dan meninggalkan jejak.
Untuk data sangat sensitif, disarankan menerapkan otorisasi dua orang. Tiga jenis tindakan—ekspor model asli pelanggan, ekspor keseluruhan paket parameter proses, dan unduhan massal yang melampaui ambang batas—memerlukan pemeriksaan ulang oleh orang kedua sebelum dapat dijalankan. Nilai aturan dua orang bukan terutama untuk mencegah orang dalam yang berniat jahat, melainkan untuk menurunkan kemungkinan kesalahan operasi oleh satu orang dan meninggalkan saksi kedua setelah kejadian.
IV. Siklus Hidup Akun: Pengendalian Tiga Tahap untuk Masuk Kerja, Mutasi Jabatan, dan Keluar Kerja
Titik paling sering terjadinya hak akses yang tidak terkendali adalah perubahan personel. Pada tahap masuk kerja, hak akses harus diajukan melalui dokumen: penanggung jawab proyek mengajukan daftar ruang data dan tindakan yang diperlukan, administrator melakukan konfigurasi setelah persetujuan diberikan, lalu hasil konfigurasi dicatat kembali pada dokumen sebagai bukti. Pengajuan hak akses secara lisan harus dilarang.
Tahap mutasi jabatan adalah yang paling penting sekaligus paling mudah diabaikan. Urutan yang benar adalah terlebih dahulu mencabut hak akses jabatan lama, kemudian memberikan hak akses jabatan baru, bukan menambahkannya. Dalam praktiknya, pendekatan yang lebih aman adalah membekukan seluruh hak akses proyek akun pada hari mutasi jabatan, lalu penanggung jawab jabatan baru mengajukan otorisasi kembali. Ruang yang tidak diajukan tidak lagi dapat dilihat. Untuk proyek historis yang masih memerlukan partisipasi karyawan tersebut, pengajuan dilakukan secara terpisah sebagai anggota proyek dengan tanggal berakhir yang ditetapkan.
Pada tahap keluar kerja, tiga hal harus diselesaikan pada hari yang sama: akun dinonaktifkan, bukan dihapus, agar keterkaitan log tetap terjaga; status anggota proyek dihapus secara massal; serta hak pengiriman eksternal dan seluruh tautan berbagi dibuat tidak berlaku. Menghapus akun akan merusak keterkaitan pelaku tindakan dalam log dan menyebabkan penelusuran setelah kejadian tidak dapat dilakukan—ini adalah kesalahan yang telah dialami banyak perusahaan.
V. Jejak Operasi: Log Harus Dapat Menjawab Lima Pertanyaan
Pencatatan jejak bukan bertujuan sekadar menyimpan log, melainkan agar fakta dapat direkonstruksi setelah kejadian. Setidaknya, satu log akses yang memenuhi syarat harus dapat menjawab: siapa, pada waktu apa, terhadap objek data mana, melakukan tindakan apa, dan bagaimana hasilnya. Dalam desain field, selain identitas pengguna, stempel waktu, identitas objek, jenis tindakan, dan status hasil, terminal asal serta lokasi jaringan juga harus dicatat untuk membedakan akses dari stasiun kerja bengkel dengan akses anomali dari lokasi lain.
Log itu sendiri harus tahan terhadap manipulasi. Setelah ditulis, log tidak boleh diubah atau dihapus; akun administrator pun tidak boleh memiliki hak penghapusan. Masa penyimpanan tidak boleh lebih singkat daripada masa kedaluwarsa sengketa yang ditetapkan dalam kontrak pelanggan, dan umumnya disarankan disimpan lebih dari dua belas bulan. File log juga harus memiliki audit akses—siapa yang memeriksa log itu sendiri juga harus dicatat.
Log tanpa pemeriksaan sama artinya dengan tidak ada log. Disarankan untuk menetapkan tiga jenis peringatan otomatis: unduhan massal di luar jam kerja, volume unduhan harian suatu akun melebihi tiga kali garis dasar historis, serta akun eksternal mengakses ruang proyek yang tidak diotorisasi. Peringatan tidak perlu langsung dikategorikan sebagai pelanggaran, tetapi harus ditangani pada hari kerja dan meninggalkan catatan penanganan.
VI. Batasan Akun Eksternal dan Tautan Berbagi
Peninjau gambar dari pelanggan, pemasok pemrosesan eksternal, dan personel pemeliharaan produsen peralatan semuanya harus menggunakan akun eksternal dengan ruang nama terpisah, tanpa dicampur dengan sistem akun internal. Secara default, akun eksternal hanya dapat mengakses objek yang dibagikan secara eksplisit, tidak dapat melihat struktur direktori proyek, dan tidak dapat menebak jalur file lain melalui tautan—tautan berbagi harus menggunakan identitas acak yang tidak dapat dienumerasi serta terikat pada masa berlaku dan batas jumlah akses.
Pemeliharaan jarak jauh oleh produsen peralatan adalah jalur yang paling mudah dibiarkan begitu saja. Akun pemeliharaan biasanya memiliki hak tinggi terhadap sistem kontrol peralatan; jika terhubung ke sistem file jaringan produksi, ini sama dengan membuka jalur samping bagi pihak eksternal untuk melewati sistem hak akses. Pendekatan yang benar adalah akses pemeliharaan menggunakan saluran jaringan independen, sementara tindakan ekspor file selama pemeliharaan juga harus dimasukkan ke dalam persetujuan dan pencatatan jejak.
VII. Daftar Periksa Implementasi
Perusahaan dapat melakukan pemeriksaan mandiri berdasarkan beberapa poin berikut: apakah akun baru secara default tidak dapat melihat proyek apa pun; apakah seluruh hak akses yang saat ini dimiliki seorang karyawan dapat didaftarkan dalam lima menit; apakah seluruh hak akses memiliki masa berlaku; apakah proses mutasi jabatan memiliki perilaku penumpukan berupa pemberian hak akses terlebih dahulu lalu pencabutan kemudian; apakah unduhan dan pengiriman eksternal merupakan dua hak akses independen; apakah log memuat field terminal asal dan tidak dapat dihapus; apakah akun eksternal diisolasi dari akun internal; apakah tautan berbagi terikat pada masa berlaku dan batas jumlah akses; apakah tautan pengiriman eksternal dinonaktifkan pada hari karyawan keluar; serta apakah peninjauan hak akses benar-benar telah dilakukan pada kuartal sebelumnya. Jika lebih dari tiga dari sepuluh pertanyaan ini tidak dapat dijawab, sistem hak akses perlu dibangun ulang.
Kesimpulan
Batas aset data perusahaan pencetakan 3D pada akhirnya ditentukan oleh sistem hak akses akun, bukan oleh kekuatan enkripsi dan perjanjian kerahasiaan. Menerjemahkan jabatan menjadi peran, mengikat peran pada objek data berbatas waktu, menetapkan penolakan sebagai kebijakan default, dan menjadikan setiap akses sebagai catatan yang dapat diaudit—jika empat langkah ini dilakukan dengan baik, sebagian besar insiden kebocoran data dapat dicegat sebelum terjadi atau dibuktikan dengan jelas setelah terjadi. Manajemen hak akses bukanlah penerbitan kebijakan satu kali, melainkan mekanisme rekayasa yang perlu ditinjau setiap kuartal dan terus disesuaikan seiring perubahan proyek.
Kirimkan model, gambar, gambar teknis atau catatan tertulis. Insinyur akan meninjau material, proses, finishing dan pengiriman berdasarkan penggunaan aktual.