
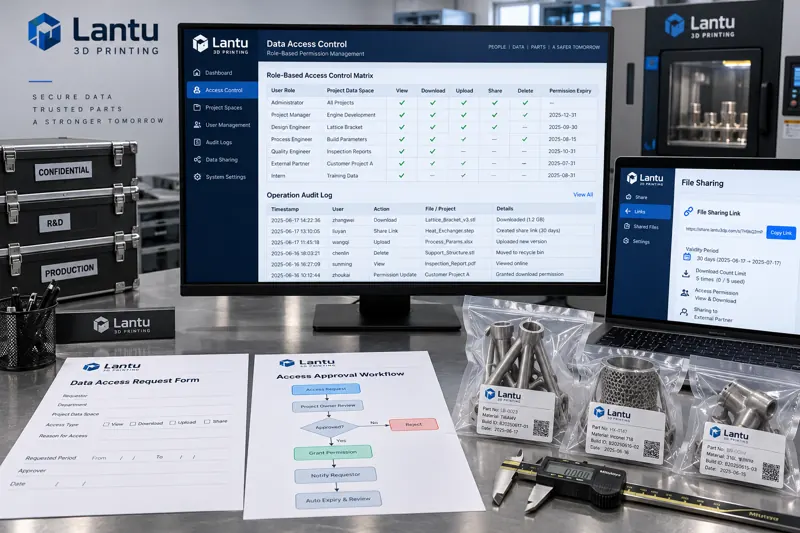
Pengenalan: Satu tersalah hantar mendedahkan bukan masalah pekerja, tetapi masalah kebenaran
Sebuah bengkel pembuatan aditif menerima aduan pelanggan: fail model yang sepatutnya dihantar hanya kepada individu yang bertanggungjawab bagi projek tersebut telah dihantar oleh seorang pekerja yang sudah bertukar jawatan kepada rakan industri luar melalui e-mel peribadi. Semasa semakan semula, syarikat mendapati tiga perkara berlaku serentak—kebenaran akses pekerja itu kepada projek lama tidak pernah ditarik balik selepas pertukaran jawatan; muat turun fail tidak memerlukan sebarang kelulusan; dan sistem langsung tidak menyimpan rekod tentang siapa memuat turun fail yang mana pada masa bila. Gabungan tiga perkara ini menjadikan tindakan yang sepatutnya boleh dihalang sebagai kebocoran data yang tidak dapat dibuktikan.
Kejadian seperti ini bukan luar biasa dalam syarikat percetakan 3D. Industri lazimnya menumpukan perhatian kepada penyulitan, perjanjian kerahsiaan dan tera air, tetapi perkara yang benar-benar menentukan sempadan data ialah sistem kebenaran akaun: siapa boleh melihat apa, siapa meluluskan akses, dan jejak apa yang ditinggalkan oleh akses tersebut. Menulis peraturan ini sebagai pelan kejuruteraan yang boleh dilaksanakan adalah lebih berkesan daripada menandatangani sepuluh lagi perjanjian kerahsiaan.
I. Mengapa pengurusan kebenaran bagi syarikat percetakan 3D lebih sukar berbanding senario pembuatan umum
Bentuk data syarikat percetakan 3D berbeza daripada syarikat pembuatan berkelompok, justeru reka bentuk kebenaran mempunyai kerumitan tambahan. Pertama, butiran data adalah halus: satu komponen mungkin mempunyai enam jenis aset secara serentak, iaitu model tiga dimensi asal, fail jejaring yang telah dibaiki, fail penghirisan, pakej parameter proses, laporan pemeriksaan dan foto fizikal; tahap sensitiviti aset-aset ini tidak sama. Pelanggan lazimnya hanya memberi kebenaran untuk menggunakan model bagi pengeluaran, bukan untuk mengubah suai model kali kedua atau menghantarnya kepada pihak ketiga.
Kedua, terdapat ramai pihak yang terlibat. Selain jawatan dalaman seperti reka bentuk, proses, percetakan, pascapemprosesan, kawalan kualiti dan penghantaran, terdapat juga pemproses subkontrak, kakitangan penyelenggaraan jarak jauh pengeluar peralatan, pemeriksa lukisan pihak pelanggan, malah institusi pemeriksaan pihak ketiga yang menyertai projek secara sementara. Skop data, tempoh sah dan tindakan yang dibenarkan bagi setiap jenis peranan luaran adalah berbeza; penggunaan satu sistem akaun dalaman untuk meliputi semuanya pasti akan hilang kawalan.
Ketiga, sistem adalah tersebar. Fail model berada dalam pelayan fail atau storan objek, parameter penghirisan berada dalam perisian tempatan pengeluar peralatan, data pemeriksaan berada dalam stesen kerja berasingan bagi alat pengukur atau peralatan CT, dan maklumat pesanan berada dalam sistem perniagaan. Kebenaran diuruskan secara berasingan dalam empat sistem; pertukaran jawatan pekerja memerlukan perubahan di empat tempat, dan tertinggal mana-mana satu akan meninggalkan ruang terdedah.
II. Takrif peranan: terjemahkan dahulu struktur organisasi kepada objek data
Kesilapan paling lazim dalam sistem kebenaran ialah menyalin terus carta struktur organisasi. Jawatan ialah konsep organisasi, manakala kebenaran ialah konsep data; perlu ada satu lapisan terjemahan di antara kedua-duanya. Kaedah yang praktikal ialah membina senarai objek data terlebih dahulu, kemudian mentakrifkan peranan, dan akhirnya memetakan jawatan kepada peranan.
Objek data disyorkan diatur mengikut dimensi projek, bukan dimensi jabatan. Satu direktori projek mengandungi empat subruang: ruang model, ruang proses, ruang pemeriksaan dan ruang penghantaran; setiap subruang pula membezakan empat tindakan: baca sahaja, boleh sunting, boleh muat turun dan boleh hantar keluar. Kebenaran yang ditakrifkan begini secara semula jadi mempunyai sempadan projek, dan mengelakkan situasi pekerja yang bekerja pada projek A terlihat fail projek B.
Bilangan peranan perlu dikawal. Nilai pengalaman ialah mengehadkan peranan dalaman kepada enam hingga lapan: ketua projek, jurutera reka bentuk, jurutera proses, operator pengeluaran, kawalan kualiti, penghantaran, pentadbir sistem dan juruaudit. Terlalu banyak peranan menyebabkan tiada siapa dapat mengingati kemampuan setiap peranan, lalu akhirnya semua orang memohon kebenaran pentadbir. Juruaudit mesti merupakan peranan bebas dan tidak mempunyai sebarang kebenaran mengubah data, jika tidak, log boleh dipadamkan sendiri.
III. Prinsip keistimewaan minimum: tolak secara lalai, berikan kebenaran sementara mengikut keperluan
Keistimewaan minimum bukan sekadar slogan; ia memerlukan tiga peraturan yang boleh diperiksa. Peraturan pertama ialah tolak secara lalai: akaun baharu tidak boleh melihat mana-mana projek sebelum kebenaran eksplisit diberikan. Tetapan lalai banyak sistem ialah "semua kakitangan boleh membaca"; dalam senario percetakan 3D, ini sama seperti menjadikan model pelanggan separa terbuka.
Kedua, kebenaran mesti mempunyai tempoh sah. Kebenaran jawatan tetap disemak setiap suku tahun, kebenaran berasaskan projek diikat kepada tarikh tamat projek, dan akses luaran sementara ditetapkan dengan tepat mengikut hari. Selepas kebenaran tamat, sistem menarik balik kebenaran secara automatik dan memaklumkan ketua projek untuk pengesahan, bukan menunggu seseorang mengingati untuk menutupnya. Ketiga ialah pengasingan tindakan: muat turun dan penghantaran keluar ialah dua kebenaran berbeza. Boleh memuat turun fail untuk pengeluaran tidak bermakna boleh menghantar fail itu ke luar; tindakan penghantaran keluar mesti diluluskan secara berasingan dan direkodkan.
Bagi data sangat sensitif, disyorkan menggunakan kelulusan dua orang. Tiga jenis tindakan—mengeksport model asal pelanggan, mengeksport keseluruhan pakej parameter proses, dan muat turun berkelompok melebihi ambang—memerlukan semakan orang kedua sebelum dapat dilaksanakan. Nilai peraturan dua orang bukan hanya untuk mencegah orang dalam berniat jahat, tetapi untuk mengurangkan kebarangkalian kesilapan operasi seorang individu serta meninggalkan saksi kedua selepas kejadian.
IV. Kitar hayat akaun: kawalan tiga peringkat bagi kemasukan, pertukaran jawatan dan keluar kerja
Titik berisiko tinggi bagi kehilangan kawalan kebenaran ialah perubahan kakitangan. Pada peringkat kemasukan, permohonan kebenaran perlu didokumenkan: ketua projek mengemukakan senarai ruang data dan tindakan yang diperlukan, pentadbir membuat konfigurasi selepas kelulusan, dan hasil konfigurasi direkodkan semula pada borang sebagai bukti. Permohonan kebenaran secara lisan adalah dilarang.
Peringkat pertukaran jawatan adalah paling penting dan paling mudah diabaikan. Urutan yang betul ialah menarik balik kebenaran jawatan lama terlebih dahulu, kemudian memberikan kebenaran jawatan baharu, bukannya menambahkannya. Dalam amalan, kaedah yang lebih selamat ialah membekukan semua kebenaran projek akaun pada hari pertukaran jawatan, dan membolehkan ketua jawatan baharu mengemukakan permohonan kebenaran semula. Ruang yang tidak dipohon tidak lagi boleh dilihat sama sekali. Bagi projek sejarah yang masih memerlukan penyertaan pekerja tersebut, permohonan perlu dibuat secara berasingan sebagai ahli projek dan tarikh tamat mesti ditetapkan.
Pada peringkat keluar kerja, tiga perkara perlu diselesaikan pada hari yang sama: menyahdayakan akaun, bukannya memadamkannya, untuk mengekalkan kaitan log; mengeluarkan status ahli projek secara berkelompok; dan menjadikan semua kebenaran penghantaran keluar serta pautan perkongsian tidak sah. Pemadaman akaun akan merosakkan kaitan pelaku dalam log dan menyebabkan pengesanan selepas kejadian tidak dapat dilakukan; ini ialah kesilapan yang pernah dialami oleh banyak syarikat.
V. Jejak operasi: log mesti dapat menjawab lima soalan
Perekodan jejak bukan untuk menyimpan log semata-mata, tetapi untuk membina semula fakta selepas kejadian. Sekurang-kurangnya, satu log akses yang layak perlu menjawab: siapa, pada masa bila, terhadap objek data yang mana, melakukan tindakan apa, dan apakah hasilnya. Dari segi reka bentuk medan, selain pengenalan pengguna, cap masa, pengenalan objek, jenis tindakan dan status hasil, terminal sumber serta lokasi rangkaian juga perlu direkodkan bagi membezakan akses dari stesen kerja bengkel dengan akses luar lokasi yang luar biasa.
Log itu sendiri mesti kalis gangguan. Selepas ditulis, ia tidak boleh diubah suai atau dipadamkan; akaun pentadbir juga tidak boleh memadamkannya. Tempoh penyimpanan tidak boleh kurang daripada tempoh had pertikaian yang dipersetujui dalam kontrak pelanggan, dan lazimnya disyorkan disimpan lebih daripada dua belas bulan. Fail log juga perlu melalui audit akses—siapa yang menyemak log itu sendiri juga mesti direkodkan.
Mempunyai log tanpa pemeriksaan adalah sama seperti tiada log. Disyorkan untuk menetapkan tiga jenis amaran automatik: muat turun berkelompok dalam waktu bukan bekerja, jumlah muat turun harian bagi satu akaun melebihi tiga kali ganda garis asas sejarah, dan akaun luaran mengakses ruang projek yang tidak dibenarkan. Amaran tidak perlu terus ditakrifkan sebagai pelanggaran, tetapi mesti dikendalikan pada hari bekerja dan rekod tindakan perlu ditinggalkan.
VI. Sempadan akaun luaran dan pautan perkongsian
Pemeriksa lukisan pelanggan, pemproses subkontrak dan kakitangan penyelenggaraan pengeluar peralatan semuanya perlu menggunakan akaun luaran dengan ruang nama berasingan dan tidak boleh dicampurkan dengan sistem akaun dalaman. Akaun luaran secara lalai hanya boleh mengakses objek yang dikongsi secara eksplisit, tidak dapat melihat struktur direktori projek, dan tidak dapat meneka laluan fail lain melalui pautan—pautan perkongsian perlu menggunakan pengecam rawak yang tidak boleh dihitung serta diikat kepada tempoh sah dan had bilangan akses.
Penyelenggaraan jarak jauh oleh pengeluar peralatan ialah saluran yang paling mudah terlepas pandang. Akaun penyelenggaraan lazimnya mempunyai kebenaran tinggi terhadap sistem kawalan peralatan; jika ia disambungkan dengan sistem fail rangkaian pengeluaran, ini bersamaan dengan membuka laluan pintas kepada pihak luar yang memintas sistem kebenaran. Kaedah yang betul ialah akses penyelenggaraan melalui saluran rangkaian berasingan, dan tindakan eksport fail semasa penyelenggaraan turut dimasukkan dalam kelulusan dan perekodan jejak.
VII. Senarai semak pelaksanaan
Syarikat boleh menjalankan semakan kendiri berdasarkan perkara berikut: adakah akaun baharu secara lalai tidak dapat melihat mana-mana projek; adakah semua kebenaran semasa seseorang pekerja boleh disenaraikan dalam masa lima minit; adakah semua kebenaran mempunyai tempoh sah; adakah proses pertukaran jawatan mempunyai amalan pertindihan, iaitu memberi kebenaran dahulu sebelum menarik balik yang lama; adakah muat turun dan penghantaran keluar ialah dua kebenaran bebas; adakah log mengandungi medan terminal sumber dan tidak boleh dipadamkan; adakah akaun luaran diasingkan daripada akaun dalaman; adakah pautan perkongsian diikat kepada tempoh sah dan had bilangan akses; adakah pautan penghantaran keluar menjadi tidak sah pada hari pekerja keluar kerja; dan adakah semakan kebenaran benar-benar dilaksanakan pada suku tahun lepas. Jika tiga atau lebih daripada sepuluh soalan ini tidak dapat dijawab, sistem kebenaran perlu dibina semula.
Rumusan
Sempadan aset data sesebuah syarikat percetakan 3D pada akhirnya ditentukan oleh sistem kebenaran akaun, bukannya oleh kekuatan penyulitan dan perjanjian kerahsiaan. Terjemahkan jawatan kepada peranan, ikat peranan kepada objek data yang mempunyai tempoh sah, tetapkan dasar lalai kepada penolakan, dan jadikan setiap akses sebagai rekod yang boleh diaudit. Jika empat langkah ini dilaksanakan dengan baik, kebanyakan kejadian kebocoran data dapat dihalang sebelum berlaku atau dibuktikan dengan jelas selepas berlaku. Pengurusan kebenaran bukan penerbitan dasar sekali sahaja, tetapi mekanisme kejuruteraan yang perlu disemak setiap suku tahun dan terus diperketat mengikut perubahan projek.
Hantar model, lukisan, imej atau nota bertulis. Jurutera akan menyemak bahan, proses, penyempurnaan dan penghantaran berdasarkan penggunaan sebenar.