
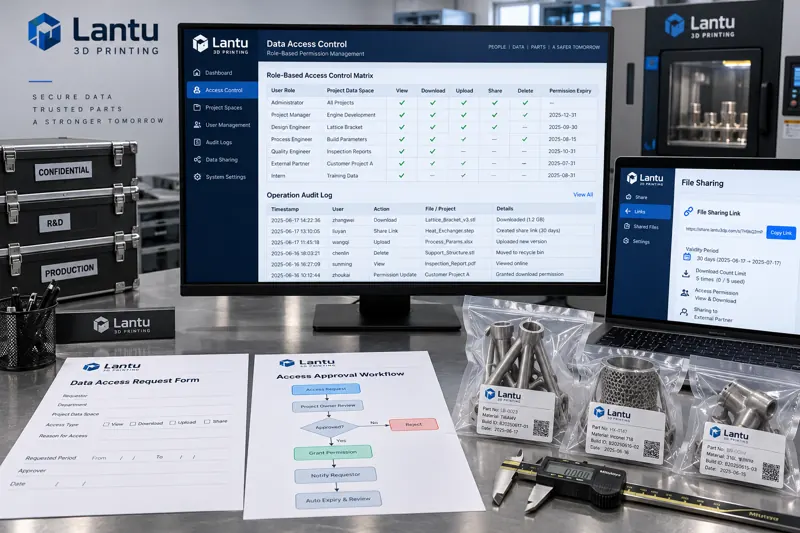
Giriş: Tek bir yanlış gönderim, çalışan sorununu değil yetki sorununu ortaya çıkarır
Bir eklemeli imalat atölyesi müşteriden şikâyet aldı: Yalnızca ilgili proje sorumlusuna gönderilmesi gereken model dosyası, görev yeri değiştirilmiş bir çalışan tarafından kişisel e-posta hesabı üzerinden dışarıdaki bir sektör meslektaşına iletilmişti. Olay incelemesinde şirket üç durumun aynı anda geçerli olduğunu gördü: çalışanın görev değişikliğinden sonra eski projeye ait erişim yetkileri hiç geri alınmamıştı; dosya indirme için hiçbir onay işlemi yoktu; sistemde kimin, ne zaman, hangi dosyayı indirdiğine dair hiçbir kayıt bulunmuyordu. Bu üç unsur birleşerek engellenebilecek bir işlemi kanıtlanması imkânsız bir veri sızıntısına dönüştürdü.
Bu tür olaylar 3D baskı şirketlerinde nadir değildir. Sektör, dikkatini genellikle şifreleme, gizlilik sözleşmeleri ve filigranlara yöneltir; ancak veri sınırlarını gerçekten belirleyen hesap yetki sistemidir: kimin neyi görebildiği, erişimi kimin onayladığı ve erişimin hangi izleri bıraktığı. Bu kuralları uygulanabilir bir mühendislik planına dönüştürmek, on ek gizlilik sözleşmesi imzalamaktan daha etkilidir.
I. 3D baskı şirketlerinde yetki yönetimi neden genel üretim senaryolarından daha zordur?
3D baskı şirketlerindeki veri yapısı, seri üretim yapan şirketlerden farklıdır; bu nedenle yetki tasarımı ek karmaşıklık içerir. İlk olarak veri ayrıntı düzeyi yüksektir: bir parça aynı anda ham üç boyutlu model, onarılmış ağ dosyası, dilimleme dosyası, proses parametre paketi, kontrol raporu ve fiziksel ürün fotoğrafları olmak üzere altı tür varlığa sahip olabilir; bunların hassasiyet seviyeleri aynı değildir. Müşteriler çoğu zaman modelin yalnızca üretimde kullanılmasına izin verir, modelin ikinci kez değiştirilmesine veya üçüncü taraflara iletilmesine izin vermez.
İkinci olarak, çok sayıda katılımcı vardır. İç tasarım, proses, baskı, son işlem, kalite kontrol ve teslimat görevlerinin yanı sıra taşeron işleyiciler, ekipman üreticilerinin uzaktan bakım personeli, müşterinin model inceleme personeli ve hatta projeye geçici olarak katılan üçüncü taraf test kuruluşları bulunur. Her dış rolün erişmesi gereken veri kapsamı, geçerlilik süresi ve gerçekleştirebileceği işlemler farklıdır; bunların tümünü tek bir iç hesap sistemiyle kapsamak kaçınılmaz olarak kontrol kaybına yol açar.
Üçüncü olarak, sistemler dağınıktır. Model dosyaları dosya sunucusunda veya nesne depolamada, dilimleme parametreleri ekipman üreticisinin yerel yazılımında, kontrol verileri ölçüm cihazları veya CT ekipmanlarının bağımsız iş istasyonlarında, sipariş bilgileri ise iş sistemlerinde bulunur. Yetkiler dört ayrı sistemde ayrı ayrı yönetilir; çalışan görev değiştirirken dört yerde değişiklik yapmak gerekir ve bunlardan herhangi birinin atlanması bir açık bırakır.
II. Rol tanımı: Önce organizasyon yapısını veri nesnelerine dönüştürün
Yetki sistemlerinde en sık yapılan hata, organizasyon şemasını doğrudan kopyalamaktır. Görevler organizasyonel bir kavram, yetkiler ise veriyle ilgili bir kavramdır; ikisi arasında bir dönüşüm katmanı bulunmalıdır. Uygulanabilir yaklaşım, önce bir veri nesnesi envanteri oluşturmak, sonra rolleri tanımlamak ve en sonunda görevleri rollere eşlemektir.
Veri nesnelerinin departman yerine proje boyutunda düzenlenmesi önerilir. Bir proje dizini; model alanı, proses alanı, kontrol alanı ve teslimat alanı olmak üzere dört alt alan içerir; her alt alan ayrıca salt okuma, düzenleme, indirme ve dışa gönderme olmak üzere dört işlem türüne ayrılır. Bu şekilde tanımlanan yetkiler doğal olarak proje sınırlarını taşır ve A projesinde çalışan bir kişinin B projesinin dosyalarını tesadüfen görmesini önler.
Rol sayısı sınırlı tutulmalıdır. Deneyime dayalı ölçüt, iç rollerin altı ila sekiz arasında tutulmasıdır: proje sorumlusu, tasarım mühendisi, proses mühendisi, üretim operatörü, kalite kontrol, teslimat, sistem yöneticisi ve denetçi. Çok fazla rol, hiç kimsenin her rolün ne yapabildiğini hatırlayamamasına ve sonunda herkesin yönetici yetkisi istemesine yol açar. Denetçi bağımsız bir rol olmalı ve hiçbir veri değiştirme yetkisine sahip olmamalıdır; aksi takdirde günlükleri kendisi silebilir.
III. En az yetki ilkesi: Varsayılan olarak reddedin, gerektiğinde geçici yetki verin
En az yetki bir slogan değildir; denetlenebilir üç kuralla desteklenmelidir. İlk kural varsayılan olarak reddetmektir: yeni oluşturulan bir hesap, açıkça yetkilendirilmeden hiçbir projeyi göremez. Birçok sistemin varsayılan ayarı "tüm çalışanlar okuyabilir" şeklindedir; bu, 3D baskı senaryosunda müşteri modellerini yarı herkese açık hale getirmek demektir.
İkinci kural, yetkilendirmenin süreli olmasıdır. Standart görev yetkileri üç ayda bir gözden geçirilir, proje bazlı yetkiler proje bitiş tarihine bağlanır ve geçici dış erişim gün düzeyinde tanımlanır. Yetki süresi dolduğunda sistem otomatik olarak yetkiyi geri alır ve proje sorumlusuna onay bildirimi gönderir; birinin kapatmayı hatırlamasını beklemez. Üçüncü kural işlem ayrımıdır: indirme ve dışa gönderme iki ayrı yetkidir. Bir dosyayı üretimde kullanmak üzere indirebilmek, onu dışarıya gönderebilmek anlamına gelmez; dışa gönderme işlemi ayrıca onaylanmalı ve iz bırakmalıdır.
Yüksek hassasiyetli veriler için çift kişi yetkilendirmesi önerilir. Müşterinin ham modelinin dışa aktarılması, proses parametre paketinin tamamının dışa aktarılması ve eşiği aşan toplu indirme olmak üzere üç tür işlem, ikinci bir kişinin incelemesinden sonra gerçekleştirilebilmelidir. Çift kişi kuralının değeri, içeriden gelen kasıtlı ihlalleri önlemekten çok, tek kişinin hata yapma olasılığını azaltmak ve olay sonrasında ikinci bir tanık bırakmaktır.
IV. Hesap yaşam döngüsü: İşe giriş, görev değişikliği ve işten ayrılmada üç aşamalı yönetim
Yetki kontrolünün kaybedildiği en yaygın nokta personel değişiklikleridir. İşe giriş aşamasında yapılması gereken, yetki taleplerini belgeye bağlamaktır: proje sorumlusu gerekli veri alanlarını ve işlem listesini sunar, onaydan sonra yönetici yapılandırmayı gerçekleştirir ve yapılandırma sonucu kanıt oluşturmak üzere talebe geri yazılır. Sözlü yetki talebi yasaklanmalıdır.
Görev değişikliği aşaması en kritik ve en kolay gözden kaçırılan aşamadır. Doğru sıra, eski görev yetkilerini önce geri almak ve sonra yeni görev yetkilerini vermektir; yetkileri üst üste eklemek değildir. Uygulamada daha güvenli yöntem, görev değişikliği günü hesabın tüm proje yetkilerini dondurmak ve yeni görev sorumlusunun yeniden yetki başvurusu yapmasını istemektir; başvurusu yapılmayan alanlar hiçbir şekilde görünür olmamalıdır. Çalışanın katılmaya devam etmesi gereken geçmiş projeler için ayrı olarak proje üyesi sıfatıyla başvuru yapılmalı ve bir bitiş tarihi belirlenmelidir.
İşten ayrılma aşamasında üç işlem aynı gün tamamlanmalıdır: hesabın silinmesi yerine devre dışı bırakılması (günlüklerle ilişkiyi korumak için), proje üyeliklerinin toplu olarak kaldırılması ve dışa gönderme yetkileri ile paylaşım bağlantılarının tamamen geçersiz kılınması. Hesabı silmek, günlüklerdeki işlem yapan kişi ilişkisini bozar ve olay sonrasında iz sürmeyi imkânsız hale getirir; bu, birçok şirketin yaşadığı bir hatadır.
V. İşlem izleri: Günlükler beş soruyu yanıtlayabilmelidir
İz bırakmanın amacı günlük depolamak değil, olay sonrasında gerçekleri yeniden kurabilmektir. Nitelikli bir erişim günlüğü en az şu soruları yanıtlayabilmelidir: kim, ne zaman, hangi veri nesnesi üzerinde, hangi işlemi yaptı ve sonuç ne oldu? Alan tasarımında kullanıcı kimliği, zaman damgası, nesne kimliği, işlem türü ve sonuç durumuna ek olarak; atölye iş istasyonu erişimi ile uzaktan anormal erişimi ayırt etmek için kaynak uç nokta ve ağ konumu da kaydedilmelidir.
Günlüklerin kendisi değiştirmeye karşı korunmalıdır. Yazıldıktan sonra değiştirilememeli ve silinememeli, yönetici hesabı da silme yetkisine sahip olmamalıdır. Saklama süresi, müşteri sözleşmesinde belirtilen uyuşmazlık zamanaşımı süresinden kısa olmamalı; genellikle on iki aydan uzun saklama önerilmelidir. Günlük dosyalarının erişimi de denetlenmelidir; günlükleri kimin görüntülediği de kaydedilmelidir.
Yalnızca günlük tutup inceleme yapmamak, hiç günlük tutmamakla eşdeğerdir. Üç tür otomatik uyarı ayarlanması önerilir: çalışma saatleri dışındaki toplu indirmeler, tek bir hesabın tek günlük indirme miktarının geçmiş temel seviyenin üç katını aşması ve dış hesapların yetkisiz proje alanlarına erişmesi. Uyarıların derhal ihlal olarak nitelendirilmesi gerekmez; ancak iş günü içinde bir kişi tarafından ele alınmalı ve işlem kaydı bırakılmalıdır.
VI. Dış hesaplar ve paylaşım bağlantılarının sınırları
Müşteri model inceleme personeli, taşeron işleyiciler ve ekipman üreticisi bakım personeli, iç hesap sistemiyle karıştırılmayan ayrı ad alanlarına sahip dış hesaplar kullanmalıdır. Dış hesaplar varsayılan olarak yalnızca açıkça paylaşılan nesnelere erişebilmeli, proje dizin yapısını görememeli ve bağlantı üzerinden diğer dosya yollarını tahmin edememelidir. Paylaşım bağlantıları, numaralandırılamayan rastgele kimlikler kullanmalı ve geçerlilik süresi ile erişim sayısı üst sınırına bağlı olmalıdır.
Ekipman üreticilerinin uzaktan bakımı, en kolay göz ardı edilen kanaldır. Bakım hesapları genellikle ekipman kontrol sisteminde yüksek yetkilere sahiptir; üretim ağının dosya sistemiyle bağlanmaları, dışarıya yetki sistemini aşan bir yan yol açmak anlamına gelir. Doğru yaklaşım, bakım bağlantısını bağımsız bir ağ kanalı üzerinden sağlamak ve bakım sırasında yapılan dosya dışa aktarma işlemlerini de onay ve izleme kapsamına almaktır.
VII. Uygulama kontrol listesi
Şirketler aşağıdaki maddelerle bir öz değerlendirme yapabilir: Yeni hesapların varsayılan olarak hiçbir projeyi görmemesi sağlanıyor mu; belirli bir çalışanın sahip olduğu tüm yetkiler beş dakika içinde listelenebiliyor mu; tüm yetkilerin geçerlilik süresi var mı; görev değişikliği sürecinde önce yetki verip sonra geri alma şeklinde üst üste binme davranışı var mı; indirme ve dışa gönderme iki bağımsız yetki mi; günlükler kaynak uç nokta alanını içeriyor ve silinemiyor mu; dış hesaplar iç hesaplardan ayrılmış mı; paylaşım bağlantıları geçerlilik süresi ve erişim sayısı üst sınırına bağlı mı; işten ayrılma gününde dışa gönderme bağlantıları geçersiz hale geliyor mu; geçen çeyrekte gerçekten bir yetki gözden geçirmesi yapıldı mı? Bu on sorunun üçünden fazlası yanıtlanamıyorsa, yetki sisteminin yeniden kurulması gerekir.
Sonuç
3D baskı şirketlerinin veri varlıklarının sınırları, nihayetinde şifreleme gücü ve gizlilik sözleşmeleriyle değil, hesap yetki sistemiyle belirlenir. Görevleri rollere dönüştürmek, rolleri süreli veri nesnelerine bağlamak, varsayılan politikayı reddetmek olarak ayarlamak ve her erişimi denetlenebilir bir kayıt haline getirmek: bu dört adım doğru uygulandığında veri sızıntısı olaylarının büyük çoğunluğu gerçekleşmeden engellenebilir veya gerçekleştikten sonra açık biçimde kanıtlanabilir. Yetki yönetimi tek seferlik bir politika yayını değil, üç ayda bir gözden geçirilmesi ve projelerdeki değişimlere göre sürekli daraltılması gereken bir mühendislik mekanizmasıdır.
Model, çizim, görüntü veya yazılı notlar gönderin. Mühendislerimiz malzeme, süreç, kaplama ve teslimatı gerçek kullanıma göre değerlendirecektir.