
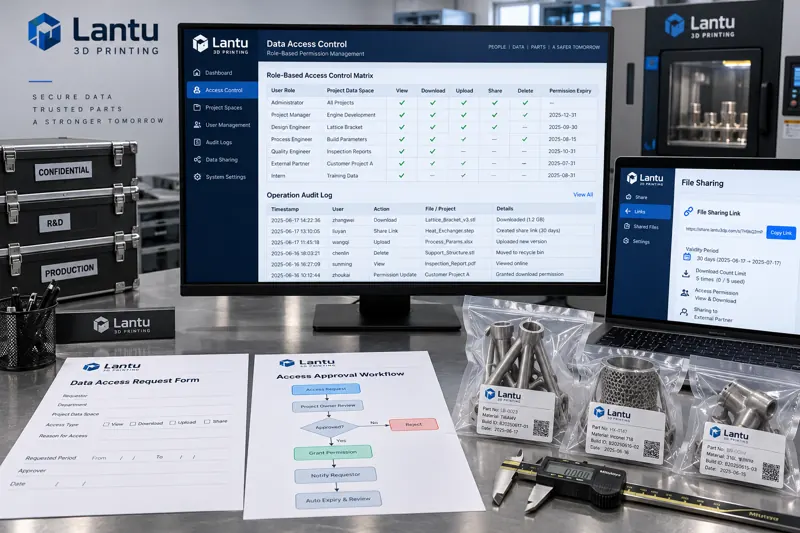
บทนำ: การส่งผิดเพียงครั้งเดียว สิ่งที่ถูกเปิดเผยไม่ใช่ปัญหาพนักงาน แต่คือปัญหาสิทธิ์
โรงงานผลิตแบบเพิ่มเนื้อวัสดุแห่งหนึ่งได้รับข้อร้องเรียนจากลูกค้า: ไฟล์โมเดลที่ควรส่งให้เฉพาะผู้รับผิดชอบโครงการ กลับถูกพนักงานที่ย้ายตำแหน่งงานแล้วส่งต่อให้บุคคลภายนอกในอุตสาหกรรมเดียวกันผ่านอีเมลส่วนตัว เมื่อตรวจสอบย้อนหลัง บริษัทพบว่าสามเรื่องเกิดขึ้นพร้อมกัน ได้แก่ สิทธิ์เข้าถึงโครงการเดิมของพนักงานไม่เคยถูกเพิกถอนหลังย้ายตำแหน่ง การดาวน์โหลดไฟล์ไม่มีขั้นตอนอนุมัติใด ๆ และระบบไม่มีบันทึกเลยว่าใครดาวน์โหลดไฟล์ใดเมื่อใด ทั้งสามเรื่องรวมกันทำให้การปฏิบัติการที่ควรถูกสกัดกั้นได้ กลายเป็นการรั่วไหลของข้อมูลที่ไม่อาจใช้เป็นหลักฐานได้
เหตุการณ์ลักษณะนี้ไม่ใช่เรื่องพบได้น้อยในองค์กรพิมพ์ 3 มิติ อุตสาหกรรมมักมุ่งความสนใจไปที่การเข้ารหัส ข้อตกลงรักษาความลับ และลายน้ำ แต่สิ่งที่กำหนดขอบเขตข้อมูลอย่างแท้จริงคือระบบสิทธิ์บัญชี: ใครมองเห็นอะไร ใครอนุมัติการเข้าถึง และการเข้าถึงทิ้งร่องรอยอะไรไว้ การเขียนกฎเหล่านี้ให้เป็นแผนงานวิศวกรรมที่บังคับใช้ได้ มีประสิทธิภาพกว่าการลงนามข้อตกลงรักษาความลับเพิ่มอีกสิบฉบับ
หนึ่ง เหตุใดการจัดการสิทธิ์ขององค์กรพิมพ์ 3 มิติจึงยากกว่าสถานการณ์การผลิตทั่วไป
รูปแบบข้อมูลขององค์กรพิมพ์ 3 มิติแตกต่างจากองค์กรการผลิตจำนวนมาก จึงทำให้การออกแบบสิทธิ์มีความซับซ้อนเพิ่มเติม ประการแรกคือข้อมูลมีความละเอียดสูง ชิ้นส่วนหนึ่งชิ้นอาจมีสินทรัพย์หกประเภทพร้อมกัน ได้แก่ โมเดลสามมิติต้นฉบับ ไฟล์เมชที่ซ่อมแซมแล้ว ไฟล์สไลซ์ ชุดพารามิเตอร์กระบวนการผลิต รายงานการตรวจสอบ และภาพถ่ายชิ้นงานจริง ซึ่งแต่ละประเภทมีระดับความอ่อนไหวไม่เท่ากัน ลูกค้ามักอนุญาตให้ใช้โมเดลเพื่อการผลิตเท่านั้น แต่ไม่อนุญาตให้แก้ไขโมเดลซ้ำหรือส่งต่อให้บุคคลที่สาม
ประการที่สองคือมีผู้มีส่วนร่วมจำนวนมาก นอกจากตำแหน่งงานภายใน เช่น ออกแบบ วิศวกรรมกระบวนการ พิมพ์ การตกแต่งหลังการพิมพ์ การตรวจสอบคุณภาพ และการส่งมอบแล้ว ยังมีผู้รับจ้างช่วง ผู้ให้บริการบำรุงรักษาระยะไกลของผู้ผลิตอุปกรณ์ เจ้าหน้าที่ตรวจแบบของลูกค้า หรือแม้แต่หน่วยงานตรวจสอบภายนอกที่เข้าร่วมโครงการเป็นการชั่วคราว บทบาทภายนอกแต่ละประเภทต้องเข้าถึงข้อมูลในขอบเขต ระยะเวลามีผล และการดำเนินการที่แตกต่างกัน การใช้ระบบบัญชีภายในชุดเดียวเพื่อครอบคลุมทั้งหมดจึงย่อมควบคุมไม่ได้
ประการที่สามคือระบบมีการกระจายตัว ไฟล์โมเดลอยู่ในเซิร์ฟเวอร์ไฟล์หรือที่เก็บวัตถุ พารามิเตอร์การสไลซ์อยู่ในซอฟต์แวร์ภายในของผู้ผลิตอุปกรณ์ ข้อมูลการตรวจสอบอยู่ในเวิร์กสเตชันแยกของเครื่องมือวัดหรืออุปกรณ์ CT และข้อมูลคำสั่งซื้ออยู่ในระบบธุรกิจ สิทธิ์ถูกจัดการแยกส่วนในสี่ระบบ พนักงานย้ายตำแหน่งครั้งหนึ่งต้องแก้ไขสี่จุด และการตกหล่นเพียงจุดเดียวก็จะทิ้งช่องโหว่ไว้
สอง การกำหนดบทบาท: แปลงโครงสร้างองค์กรเป็นวัตถุข้อมูลก่อน
ความผิดพลาดที่เกิดขึ้นได้ง่ายที่สุดของระบบสิทธิ์ คือการคัดลอกผังองค์กรโดยตรง ตำแหน่งงานเป็นแนวคิดด้านองค์กร ส่วนสิทธิ์เป็นแนวคิดด้านข้อมูล จึงจำเป็นต้องมีชั้นแปลงระหว่างสองสิ่งนี้ วิธีที่ใช้ได้จริงคือจัดทำรายการวัตถุข้อมูลก่อน จากนั้นกำหนดบทบาท และสุดท้ายจึงแมปตำแหน่งงานเข้ากับบทบาท
แนะนำให้จัดระเบียบวัตถุข้อมูลตามมิติโครงการ แทนที่จะจัดตามมิติแผนก ภายใต้ไดเรกทอรีโครงการหนึ่งให้มีพื้นที่ย่อยสำหรับโมเดล กระบวนการผลิต การตรวจสอบ และการส่งมอบ โดยแต่ละพื้นที่ย่อยแยกการดำเนินการเป็นอ่านอย่างเดียว แก้ไขได้ ดาวน์โหลดได้ และส่งออกภายนอกได้ สิทธิ์ที่กำหนดเช่นนี้มีขอบเขตโครงการโดยธรรมชาติ และป้องกันไม่ให้พนักงานที่ทำงานในโครงการ A มองเห็นไฟล์ของโครงการ B โดยพลการ
จำนวนบทบาทต้องควบคุมอย่างเหมาะสม โดยประสบการณ์แนะนำให้ควบคุมบทบาทภายในไว้ที่หกถึงแปดบทบาท ได้แก่ ผู้รับผิดชอบโครงการ วิศวกรออกแบบ วิศวกรกระบวนการผลิต ผู้ปฏิบัติงานฝ่ายผลิต ฝ่ายตรวจสอบคุณภาพ ฝ่ายส่งมอบ ผู้ดูแลระบบ และผู้ตรวจสอบ บทบาทที่มากเกินไปทำให้ไม่มีใครจดจำได้ว่าแต่ละบทบาททำอะไรได้บ้าง และท้ายที่สุดทุกคนจะขอสิทธิ์ผู้ดูแลระบบ ผู้ตรวจสอบต้องเป็นบทบาทอิสระและไม่มีสิทธิ์แก้ไขข้อมูลใด ๆ มิฉะนั้นบันทึกอาจถูกลบได้ด้วยตนเอง
สาม หลักการสิทธิ์ขั้นต่ำ: ปฏิเสธเป็นค่าเริ่มต้น อนุญาตชั่วคราวตามความจำเป็น
สิทธิ์ขั้นต่ำไม่ใช่คำขวัญ แต่ต้องมีหลักเกณฑ์ที่ตรวจสอบได้สามข้อรองรับ ข้อแรกคือปฏิเสธเป็นค่าเริ่มต้น: บัญชีที่สร้างใหม่จะมองไม่เห็นโครงการใดเลยก่อนจะได้รับสิทธิ์อย่างชัดแจ้ง การตั้งค่าเริ่มต้นของหลายระบบคือ “พนักงานทุกคนอ่านได้” ซึ่งในบริบทการพิมพ์ 3 มิติเท่ากับทำให้โมเดลลูกค้าเกือบเป็นข้อมูลสาธารณะ
ข้อที่สองคือสิทธิ์ต้องมีระยะเวลาจำกัด สิทธิ์ของตำแหน่งงานทั่วไปต้องทบทวนรายไตรมาส สิทธิ์ตามโครงการต้องผูกกับวันที่สิ้นสุดโครงการ และการเข้าถึงชั่วคราวจากภายนอกต้องกำหนดได้ละเอียดถึงระดับวัน เมื่อสิทธิ์หมดอายุ ระบบต้องเพิกถอนโดยอัตโนมัติและแจ้งให้ผู้รับผิดชอบโครงการยืนยัน แทนที่จะรอให้คนจดจำว่าต้องไปปิดสิทธิ์ ข้อที่สามคือการแยกการดำเนินการ: การดาวน์โหลดและการส่งออกภายนอกเป็นสิทธิ์คนละประเภท การดาวน์โหลดไฟล์เพื่อการผลิตไม่ได้หมายความว่าสามารถส่งไฟล์ให้ภายนอกได้ การส่งออกภายนอกต้องได้รับการอนุมัติแยกต่างหากและทิ้งร่องรอยไว้
สำหรับข้อมูลที่มีความอ่อนไหวสูง แนะนำให้นำการอนุมัติโดยสองคนมาใช้ การดำเนินการสามประเภท ได้แก่ การส่งออกโมเดลต้นฉบับของลูกค้า การส่งออกทั้งชุดพารามิเตอร์กระบวนการผลิต และการดาวน์โหลดเป็นชุดเกินเกณฑ์ที่กำหนด ต้องผ่านการตรวจทานโดยบุคคลที่สองก่อนจึงดำเนินการได้ คุณค่าของกฎสองคนไม่ได้อยู่ที่การป้องกันคนในที่ประสงค์ร้าย แต่คือการลดโอกาสของความผิดพลาดจากบุคคลเพียงคนเดียว และสร้างพยานบุคคลที่สองไว้สำหรับการตรวจสอบภายหลัง
สี่ วงจรชีวิตบัญชี: การควบคุมสามช่วงของการเริ่มงาน ย้ายตำแหน่ง และลาออก
จุดที่เกิดการควบคุมสิทธิ์ล้มเหลวบ่อยที่สุดคือการเปลี่ยนแปลงบุคลากร ในช่วงเริ่มงาน สิ่งที่ต้องทำคือทำให้คำขอสิทธิ์เป็นเอกสาร โดยผู้รับผิดชอบโครงการเสนอรายการพื้นที่ข้อมูลและการดำเนินการที่ต้องการ หลังการอนุมัติ ผู้ดูแลระบบจึงตั้งค่า และบันทึกผลการตั้งค่ากลับไปยังเอกสารเพื่อเป็นหลักฐาน ห้ามขอสิทธิ์ด้วยวาจา
ช่วงย้ายตำแหน่งเป็นช่วงที่สำคัญที่สุดและถูกมองข้ามได้ง่ายที่สุด ลำดับที่ถูกต้องคือต้องเพิกถอนสิทธิ์ของตำแหน่งเดิมก่อน แล้วจึงมอบสิทธิ์ของตำแหน่งใหม่ ไม่ใช่สะสมเพิ่มเข้าด้วยกัน ในทางปฏิบัติ วิธีที่มั่นคงกว่าคือระงับสิทธิ์โครงการทั้งหมดของบัญชีในวันย้ายตำแหน่ง ให้ผู้รับผิดชอบตำแหน่งใหม่ยื่นคำขอสิทธิ์ใหม่ พื้นที่ใดที่ไม่ได้ยื่นขอจะไม่สามารถมองเห็นได้อีกต่อไป หากพนักงานยังต้องมีส่วนร่วมในโครงการเดิม ให้ยื่นขอแยกต่างหากในฐานะสมาชิกโครงการ และกำหนดวันสิ้นสุด
ในช่วงลาออก มีสามเรื่องที่ต้องดำเนินการให้เสร็จในวันเดียวกัน: ปิดใช้งานบัญชีแทนการลบบัญชี เพื่อรักษาความเชื่อมโยงกับบันทึก ลบสถานะสมาชิกโครงการออกเป็นชุด และทำให้สิทธิ์ส่งออกภายนอกและลิงก์แชร์ทั้งหมดหมดอายุ การลบบัญชีจะทำลายความเชื่อมโยงกับผู้ปฏิบัติงานในบันทึก ทำให้ไม่สามารถติดตามย้อนหลังได้ ซึ่งเป็นข้อผิดพลาดที่หลายองค์กรเคยประสบ
ห้า การบันทึกการปฏิบัติงาน: บันทึกต้องตอบคำถามได้ห้าข้อ
การเก็บร่องรอยไม่ได้มีไว้เพื่อเก็บบันทึกเท่านั้น แต่เพื่อให้สามารถสร้างข้อเท็จจริงขึ้นใหม่ภายหลังได้ บันทึกการเข้าถึงที่ผ่านเกณฑ์อย่างน้อยต้องตอบได้ว่า: ใคร เมื่อใด กับวัตถุข้อมูลใด ดำเนินการอะไร และผลเป็นอย่างไร ในการออกแบบฟิลด์ นอกจากรหัสผู้ใช้ การประทับเวลา รหัสวัตถุ ประเภทการดำเนินการ และสถานะผลลัพธ์แล้ว ควรบันทึกอุปกรณ์ต้นทางและตำแหน่งเครือข่ายด้วย เพื่อแยกความแตกต่างระหว่างการเข้าถึงจากสถานีงานในโรงงานกับการเข้าถึงผิดปกติจากระยะไกล
บันทึกเองต้องป้องกันการแก้ไข หลังการเขียนแล้วต้องไม่สามารถแก้ไขหรือลบได้ แม้แต่บัญชีผู้ดูแลระบบก็ต้องไม่มีสิทธิ์ลบ ระยะเวลาจัดเก็บต้องไม่น้อยกว่าระยะเวลาข้อพิพาทตามที่กำหนดในสัญญากับลูกค้า และโดยทั่วไปแนะนำให้เก็บไว้อย่างน้อยสิบสองเดือน ไฟล์บันทึกเองต้องมีการตรวจสอบการเข้าถึงด้วย กล่าวคือใครตรวจดูบันทึกก็ต้องถูกบันทึกไว้เช่นกัน
การมีบันทึกโดยไม่มีการตรวจสอบก็ไม่ต่างจากไม่มีบันทึก แนะนำให้ตั้งการแจ้งเตือนอัตโนมัติสามประเภท ได้แก่ การดาวน์โหลดปริมาณมากนอกเวลาทำงาน ปริมาณดาวน์โหลดรายวันของบัญชีเดียวเกินสามเท่าของเส้นฐานในอดีต และบัญชีภายนอกเข้าถึงพื้นที่โครงการที่ไม่ได้รับอนุญาต การแจ้งเตือนไม่จำเป็นต้องสรุปทันทีว่าเป็นการละเมิด แต่ต้องมีผู้ดำเนินการภายในวันทำการและทิ้งบันทึกการจัดการไว้
หก ขอบเขตของบัญชีภายนอกและลิงก์แชร์
ผู้ตรวจแบบของลูกค้า ผู้รับจ้างช่วง และเจ้าหน้าที่บำรุงรักษาของผู้ผลิตอุปกรณ์ ล้วนควรใช้บัญชีภายนอกที่มีเนมสเปซแยกต่างหาก และไม่ปะปนกับระบบบัญชีภายใน บัญชีภายนอกต้องเข้าถึงได้เฉพาะวัตถุที่ถูกแชร์อย่างชัดแจ้งเป็นค่าเริ่มต้น มองไม่เห็นโครงสร้างไดเรกทอรีโครงการ และไม่สามารถคาดเดาเส้นทางไฟล์อื่นผ่านลิงก์ได้ ลิงก์แชร์ควรใช้ตัวระบุแบบสุ่มที่ไม่สามารถไล่ลำดับได้ และผูกกับระยะเวลามีผลรวมถึงจำนวนครั้งเข้าถึงสูงสุด
การบำรุงรักษาระยะไกลของผู้ผลิตอุปกรณ์เป็นช่องทางที่ถูกปล่อยผ่านได้ง่ายที่สุด บัญชีบำรุงรักษามักมีสิทธิ์สูงในระบบควบคุมอุปกรณ์ หากเชื่อมต่อกับระบบไฟล์ของเครือข่ายการผลิต ก็เท่ากับเปิดทางลัดจากภายนอกเพื่อข้ามระบบสิทธิ์ วิธีที่ถูกต้องคือให้การเชื่อมต่อบำรุงรักษาใช้ช่องทางเครือข่ายอิสระ และการส่งออกไฟล์ระหว่างการบำรุงรักษาต้องอยู่ภายใต้การอนุมัติและการบันทึกร่องรอยเช่นเดียวกัน
เจ็ด รายการตรวจสอบสำหรับการนำไปใช้
องค์กรสามารถตรวจสอบตนเองตามรายการต่อไปนี้: บัญชีที่สร้างใหม่มองไม่เห็นโครงการใดเลยเป็นค่าเริ่มต้นหรือไม่; สามารถแสดงสิทธิ์ทั้งหมดที่พนักงานคนหนึ่งมีอยู่ในปัจจุบันได้ภายในห้านาทีหรือไม่; สิทธิ์ทั้งหมดมีวันหมดอายุหรือไม่; ในกระบวนการย้ายตำแหน่ง มีการสะสมสิทธิ์จากการให้สิทธิ์ก่อนเพิกถอนหรือไม่; การดาวน์โหลดและการส่งออกภายนอกเป็นสิทธิ์อิสระสองประเภทหรือไม่; บันทึกมีฟิลด์อุปกรณ์ต้นทางและไม่สามารถลบได้หรือไม่; บัญชีภายนอกแยกจากบัญชีภายในหรือไม่; ลิงก์แชร์ผูกกับระยะเวลามีผลและจำนวนครั้งสูงสุดหรือไม่; ลิงก์ส่งออกภายนอกหมดอายุในวันลาออกหรือไม่; ไตรมาสที่ผ่านมาได้ดำเนินการทบทวนสิทธิ์จริงหรือไม่ หากตอบไม่ได้มากกว่าสามข้อจากสิบข้อ ระบบสิทธิ์จำเป็นต้องได้รับการสร้างใหม่
สรุป
ขอบเขตของสินทรัพย์ข้อมูลในองค์กรพิมพ์ 3 มิติ ถูกกำหนดในท้ายที่สุดโดยระบบสิทธิ์บัญชี ไม่ใช่โดยความแข็งแกร่งของการเข้ารหัสหรือข้อตกลงรักษาความลับ การแปลงตำแหน่งงานเป็นบทบาท การผูกบทบาทเข้ากับวัตถุข้อมูลที่มีระยะเวลาจำกัด การตั้งนโยบายเริ่มต้นเป็นการปฏิเสธ และการทำให้ทุกการเข้าถึงเป็นบันทึกที่ตรวจสอบได้ หากดำเนินการสี่ขั้นตอนนี้อย่างครบถ้วน เหตุการณ์ข้อมูลรั่วไหลส่วนใหญ่จะถูกสกัดกั้นก่อนเกิดเหตุ หรือสามารถพิสูจน์ข้อเท็จจริงได้อย่างชัดเจนหลังเกิดเหตุ การจัดการสิทธิ์ไม่ใช่การประกาศนโยบายเพียงครั้งเดียว แต่เป็นกลไกเชิงวิศวกรรมที่ต้องทบทวนรายไตรมาสและปรับให้รัดกุมอย่างต่อเนื่องตามการเปลี่ยนแปลงของโครงการ
ส่งโมเดล แบบแปลน รูปภาพ หรือบันทึกเป็นลายลักษณ์อักษร วิศวกรจะตรวจสอบวัสดุ กระบวนการ การตกแต่ง และการส่งมอบตามการใช้งานจริง