
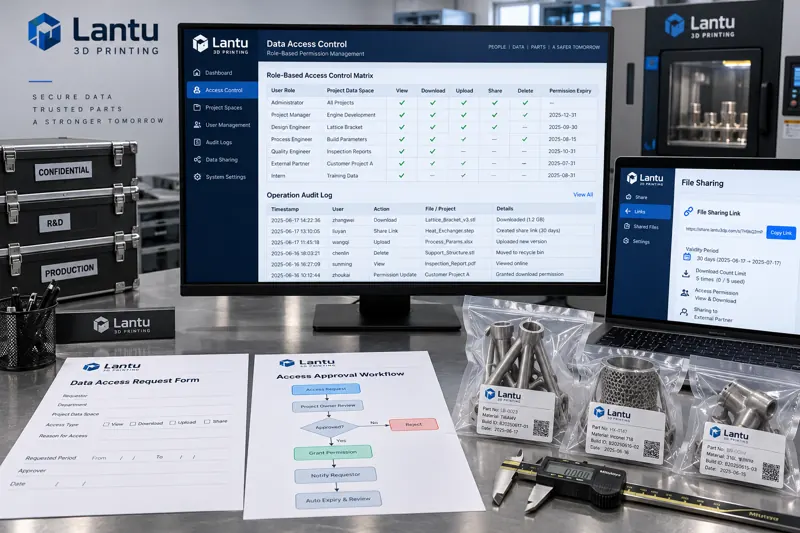
مقدمة: إرسال خاطئ واحد لا يكشف مشكلة موظف، بل مشكلة صلاحيات
تلقت ورشة تصنيع بالإضافة شكوى من عميل: تم إرسال ملف نموذج كان يفترض أن يُرسل فقط إلى مسؤول المشروع، ثم قام موظف نُقل إلى وظيفة أخرى بإعادة توجيهه عبر بريده الإلكتروني الشخصي إلى جهة خارجية منافسة. وعند مراجعة الواقعة، اكتشفت الشركة تزامن ثلاث حقائق: لم تُسحب صلاحيات وصول الموظف إلى المشروع السابق بعد نقله؛ ولم يكن تنزيل الملفات يتطلب أي إجراء موافقة؛ ولم يحتوِ النظام إطلاقاً على سجل يوضح من نزّل أي ملف وفي أي وقت. أدى اجتماع هذه العوامل الثلاثة إلى تحويل عملية كان يمكن منعها إلى تسرب بيانات لا يمكن إثباته بالأدلة.
هذه الحوادث ليست نادرة في شركات الطباعة ثلاثية الأبعاد. تميل الصناعة إلى التركيز على التشفير واتفاقيات السرية والعلامات المائية، لكن ما يحدد حدود البيانات فعلياً هو نظام صلاحيات الحسابات: من يستطيع رؤية ماذا، ومن وافق على الوصول، وما الأثر الذي تركه هذا الوصول. إن تحويل هذه القواعد إلى خطة هندسية قابلة للتنفيذ أكثر فاعلية من توقيع عشر اتفاقيات سرية إضافية.
أولاً: لماذا تعد إدارة الصلاحيات في شركات الطباعة ثلاثية الأبعاد أصعب من بيئات التصنيع العامة
تختلف طبيعة بيانات شركات الطباعة ثلاثية الأبعاد عن شركات التصنيع الكمي، ولذلك يكتسب تصميم الصلاحيات تعقيداً إضافياً. أولاً، دقة البيانات عالية: فقد يتضمن الجزء الواحد في الوقت نفسه نموذجاً ثلاثي الأبعاد أصلياً، وملف شبكة بعد الإصلاح، وملف تقطيع، وحزمة معلمات عملية، وتقرير فحص، وصوراً للمنتج الفعلي، وهي ستة أنواع من الأصول لا تتمتع بالمستوى نفسه من الحساسية. وغالباً ما يسمح العميل باستخدام النموذج للإنتاج فقط، ولا يسمح بتعديله مرة أخرى أو إرساله إلى طرف ثالث.
ثانياً، عدد الأطراف المشاركة كبير. فإلى جانب أدوار التصميم والعمليات والطباعة والمعالجة اللاحقة وفحص الجودة والتسليم داخل الشركة، هناك متعهدو المعالجة الخارجيون، وموظفو الصيانة عن بُعد لدى موردي المعدات، ومراجعو الرسومات لدى العميل، بل وأحياناً جهات اختبار خارجية تشارك مؤقتاً في المشروع. ويحتاج كل دور خارجي إلى نطاق بيانات ومدة صلاحية وإجراءات تشغيل مختلفة، ومن المحتم أن تفقد الأمور السيطرة عند محاولة تغطيتها جميعاً بنظام حسابات داخلي واحد.
ثالثاً، الأنظمة موزعة. توجد ملفات النماذج على خادم ملفات أو في تخزين كائني، وتوجد معلمات التقطيع في برمجيات محلية لمورد المعدات، وتوجد بيانات الفحص في محطات عمل مستقلة لأجهزة القياس أو التصوير المقطعي CT، بينما توجد معلومات الطلبات في نظام الأعمال. تُدار الصلاحيات جزئياً في أربعة أنظمة، وعند نقل الموظف يجب تعديلها في أربعة مواضع؛ وإغفال أي موضع منها يترك ثغرة مكشوفة.
ثانياً: تعريف الأدوار: ترجمة الهيكل التنظيمي أولاً إلى كائنات بيانات
أكثر الأخطاء شيوعاً في نظام الصلاحيات هو نسخ مخطط الهيكل التنظيمي مباشرة. الوظيفة مفهوم تنظيمي، أما الصلاحيات فهي مفهوم بيانات، ولا بد من طبقة ترجمة بينهما. والطريقة القابلة للتطبيق هي إعداد قائمة بكائنات البيانات أولاً، ثم تعريف الأدوار، وأخيراً ربط الوظائف بالأدوار.
يُنصح بتنظيم كائنات البيانات بحسب المشروع لا بحسب القسم. يضم دليل المشروع مساحة للنماذج، ومساحة للعمليات، ومساحة للفحص، ومساحة للتسليم، ويُفرّق كل فضاء فرعي بين أربعة إجراءات: القراءة فقط، والتحرير، والتنزيل، والإرسال الخارجي. وتكون الصلاحيات المحددة بهذه الطريقة مرتبطة بطبيعتها بحدود المشروع، فلا يحدث أن يرى موظف يعمل في المشروع أ ملفات المشروع ب بصورة عابرة.
ينبغي ضبط عدد الأدوار. والخبرة العملية تشير إلى حصر الأدوار الداخلية بين ستة وثمانية: مسؤول المشروع، ومهندس التصميم، ومهندس العمليات، ومشغل الإنتاج، ومفتش الجودة، ومسؤول التسليم، ومسؤول النظام، والمدقق. إن كثرة الأدوار تجعل من المستحيل تذكر ما يستطيع كل دور القيام به، ثم ينتهي الأمر بطلب الجميع صلاحيات المسؤول. ويجب أن يكون المدقق دوراً مستقلاً، وألا يمتلك أي صلاحية لتعديل البيانات، وإلا تمكنه حذف السجلات بنفسه.
ثالثاً: مبدأ الحد الأدنى من الصلاحيات: الرفض افتراضياً ومنح صلاحيات مؤقتة عند الحاجة
الحد الأدنى من الصلاحيات ليس شعاراً، بل يتطلب ثلاث قواعد قابلة للتحقق. الأولى هي الرفض الافتراضي: لا يستطيع الحساب الجديد رؤية أي مشروع قبل منحه تفويضاً صريحاً. ويكون الإعداد الافتراضي في كثير من الأنظمة هو «القراءة لجميع الموظفين»، وهذا يعني في سياق الطباعة ثلاثية الأبعاد جعل نماذج العميل شبه علنية.
القاعدة الثانية هي أن يكون للتفويض مدة صلاحية. تُراجع صلاحيات الوظائف الاعتيادية كل ربع سنة، وترتبط صلاحيات المشاريع بتاريخ انتهاء المشروع، ويُحدد الوصول الخارجي المؤقت بدقة على مستوى اليوم. وبعد انتهاء الصلاحية، يسترد النظام الصلاحية تلقائياً ويخطر مسؤول المشروع للتأكيد، بدلاً من انتظار أن يتذكر شخص ما إيقافها. والقاعدة الثالثة هي فصل الإجراءات: التنزيل والإرسال الخارجي صلاحيتان منفصلتان. فإتاحة تنزيل ملف لأغراض الإنتاج لا تعني إتاحة إرساله إلى الخارج؛ ويجب أن يخضع الإرسال الخارجي لموافقة مستقلة وأن يترك أثراً في السجل.
بالنسبة إلى البيانات عالية الحساسية، يوصى باعتماد تفويض ثنائي. إذ تتطلب ثلاث عمليات مراجعة شخص ثانٍ قبل تنفيذها: تصدير نموذج العميل الأصلي، وتصدير حزمة معلمات العملية كاملة، والتنزيل الجماعي الذي يتجاوز حداً معيناً. ولا تكمن قيمة قاعدة الشخصين في منع الموظف الخبيث، بل في خفض احتمال الخطأ التشغيلي الفردي وترك شاهد ثانٍ بعد الواقعة.
رابعاً: دورة حياة الحساب: إدارة ثلاثية المراحل عند التوظيف والنقل والمغادرة
تكثر حالات فقدان السيطرة على الصلاحيات عند تغيّر الموظفين. وفي مرحلة التوظيف، يجب تحويل طلب الصلاحيات إلى مستند رسمي: يحدد مسؤول المشروع مساحات البيانات المطلوبة وقائمة الإجراءات، ثم يضبط المسؤول الإعدادات بعد الموافقة، وتُعاد نتيجة الإعداد إلى المستند لتشكّل دليلاً. ويُحظر طلب الصلاحيات شفهياً.
تُعد مرحلة النقل الوظيفي الأهم والأسهل إغفالاً. والترتيب الصحيح هو سحب صلاحيات الوظيفة القديمة أولاً، ثم منح صلاحيات الوظيفة الجديدة، لا تكديسها. وفي التطبيق العملي، تتمثل الطريقة الأكثر أماناً في تجميد جميع صلاحيات مشاريع الحساب يوم النقل، ثم يقدّم مسؤول الوظيفة الجديدة طلب تفويض جديداً؛ وكل مساحة لم يُطلب الوصول إليها لا تبقى مرئية مطلقاً. وإذا ظل الموظف بحاجة للمشاركة في مشروعات سابقة، فيتقدم بطلب منفصل بصفة عضو في المشروع، مع تحديد تاريخ انتهاء.
تتطلب مرحلة المغادرة إنجاز ثلاث مهام في اليوم نفسه: تعطيل الحساب لا حذفه، للحفاظ على ارتباطه بالسجلات؛ وإزالة عضوية المشروع بشكل جماعي؛ وإبطال جميع صلاحيات الإرسال الخارجي وروابط المشاركة. إن حذف الحساب يدمر ارتباط منفذ العملية في السجلات، ويجعل التتبع اللاحق مستحيلاً، وهذه مشكلة وقعت فيها شركات كثيرة.
خامساً: توثيق العمليات: يجب أن تجيب السجلات عن خمسة أسئلة
لا يهدف التوثيق إلى تخزين السجلات، بل إلى إعادة بناء الوقائع لاحقاً. يجب أن يجيب سجل الوصول المؤهل، كحد أدنى، عن الأسئلة التالية: من، ومتى، وعلى أي كائن بيانات، وماذا فعل، وما النتيجة. وفي تصميم الحقول، وإلى جانب معرّف المستخدم والطابع الزمني ومعرّف الكائن ونوع الإجراء وحالة النتيجة، ينبغي أيضاً تسجيل الجهاز المصدر وموقع الشبكة، للتمييز بين وصول محطة عمل داخل الورشة والوصول الشاذ من موقع بعيد.
يجب أن تكون السجلات نفسها مقاومة للعبث. فلا يجوز تعديلها أو حذفها بعد كتابتها، ولا ينبغي أن يمتلك حتى حساب المسؤول صلاحية حذفها، ويجب ألا تقل مدة تخزينها عن مدة التقادم للنزاعات المنصوص عليها في عقد العميل، ويوصى عادة بالاحتفاظ بها لأكثر من اثني عشر شهراً. كما ينبغي إخضاع ملفات السجل نفسها لتدقيق الوصول: من راجع السجل يجب أن يُسجل أيضاً.
وجود السجلات من دون مراجعتها يساوي عدم وجودها. ويوصى بإعداد ثلاثة أنواع من التنبيهات الآلية: تنزيلات جماعية خارج ساعات العمل، وكمية تنزيل يومية لحساب واحد تتجاوز ثلاثة أضعاف خطه الأساسي التاريخي، ووصول حساب خارجي إلى مساحة مشروع غير مصرح بها. لا يلزم اعتبار التنبيه مخالفة فوراً، لكن يجب أن يعالجه شخص خلال يوم العمل وأن يترك سجل إجراء المعالجة.
سادساً: حدود الحسابات الخارجية وروابط المشاركة
ينبغي أن يستخدم مراجعو الرسومات لدى العملاء، ومتعهّدو المعالجة الخارجيون، وموظفو الصيانة لدى موردي المعدات حسابات خارجية ضمن مساحة أسماء مستقلة، وألا تختلط مع نظام الحسابات الداخلية. ولا تستطيع الحسابات الخارجية افتراضياً الوصول إلا إلى الكائنات التي تمت مشاركتها معها صراحة، ولا ترى بنية أدلة المشروع، ولا يمكنها تخمين مسارات ملفات أخرى عبر الرابط؛ وينبغي أن تستخدم روابط المشاركة معرّفات عشوائية غير قابلة للتعداد، وأن ترتبط بمدة صلاحية وحد أقصى لعدد مرات الوصول.
تمثل الصيانة عن بُعد لموردي المعدات القناة الأسهل تساهلاً معها. فعادة ما تمتلك حسابات الصيانة صلاحيات عالية على نظام التحكم بالمعدات، وإذا كانت متصلة بنظام الملفات في شبكة الإنتاج، فإن ذلك يعادل فتح مسار جانبي خارجي يتجاوز نظام الصلاحيات. والطريقة الصحيحة هي أن يتم اتصال الصيانة عبر قناة شبكة مستقلة، وأن تُدرج إجراءات تصدير الملفات خلال فترة الصيانة أيضاً ضمن الموافقة والتوثيق.
سابعاً: قائمة التحقق للتنفيذ
يمكن للشركات إجراء تقييم ذاتي وفق النقاط التالية: هل الحساب الجديد لا يرى افتراضياً أي مشروع؛ هل يمكن خلال خمس دقائق حصر جميع الصلاحيات التي يمتلكها موظف معين حالياً؛ هل ترتبط جميع الصلاحيات بمدة صلاحية؛ هل توجد في عملية النقل الوظيفي ممارسة تكديس تقوم على منح الصلاحية قبل سحبها؛ هل التنزيل والإرسال الخارجي صلاحيتان مستقلتان؛ هل تتضمن السجلات حقل الجهاز المصدر ولا يمكن حذفها؛ هل الحسابات الخارجية معزولة عن الحسابات الداخلية؛ هل ترتبط روابط المشاركة بمدة صلاحية وحد أقصى للمرات؛ هل تُبطل روابط الإرسال الخارجي في يوم المغادرة؛ وهل نُفذت فعلياً مراجعة للصلاحيات في الربع السابق. إذا لم تتمكن الشركة من الإجابة عن أكثر من ثلاث من هذه النقاط العشر، فإن نظام الصلاحيات يحتاج إلى إعادة بناء.
الخلاصة
تُرسم حدود أصول البيانات في شركات الطباعة ثلاثية الأبعاد في النهاية بواسطة نظام صلاحيات الحسابات، لا بقوة التشفير واتفاقيات السرية. إن ترجمة الوظائف إلى أدوار، وربط الأدوار بكائنات بيانات محددة المدة، وجعل الرفض هو السياسة الافتراضية، وتحويل كل وصول إلى سجل قابل للتدقيق؛ إذا نُفذت هذه الخطوات الأربع بإتقان، فيمكن اعتراض معظم حوادث تسرب البيانات قبل وقوعها أو إثباتها بوضوح بعد وقوعها. إدارة الصلاحيات ليست إصداراً لمرة واحدة لنظام إداري، بل آلية هندسية تحتاج إلى مراجعة ربع سنوية وتضييق مستمر مع تغير المشاريع.
أرسل نموذجاً أو رسمة أو صورة أو ملاحظات مكتوبة. سيقوم المهندسون بمراجعة المادة والعملية والتشطيب والتسليم بناءً على الاستخدام الفعلي.