
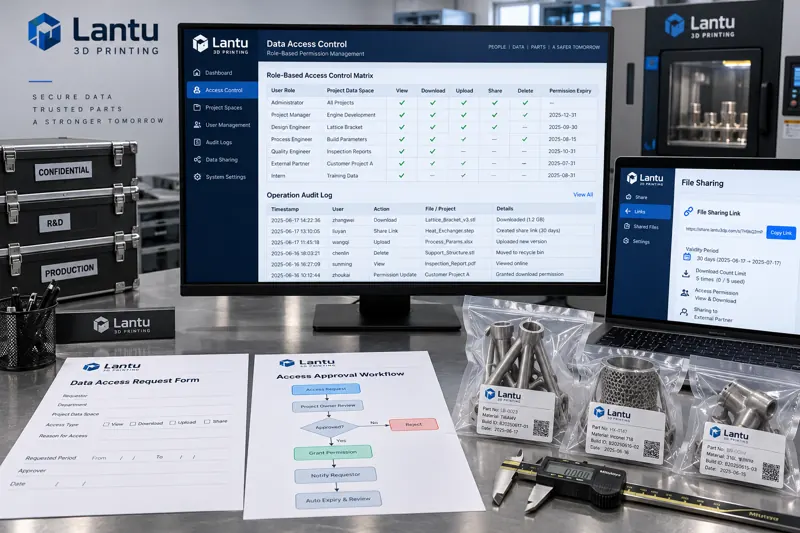
परिचय: एक गलत प्रेषण ने कर्मचारी की नहीं, अनुमति की समस्या उजागर की
एक एडिटिव मैन्युफैक्चरिंग कार्यशाला को ग्राहक की शिकायत मिली: एक मॉडल फ़ाइल, जो केवल उस परियोजना के प्रभारी व्यक्ति को भेजी जानी थी, पद बदल चुके एक कर्मचारी ने अपने निजी ईमेल से बाहरी समकक्ष को अग्रेषित कर दी। समीक्षा में कंपनी ने पाया कि तीन बातें एक साथ सत्य थीं—कर्मचारी के पद बदलने के बाद पुरानी परियोजना की पहुँच-अनुमतियाँ कभी वापस नहीं ली गईं; फ़ाइल डाउनलोड के लिए कोई अनुमोदन प्रक्रिया नहीं थी; और किसने किस समय कौन-सी फ़ाइल डाउनलोड की, इसका सिस्टम में कोई रिकॉर्ड ही नहीं था। इन तीन कमियों ने एक ऐसी कार्रवाई को, जिसे रोका जा सकता था, ऐसे डेटा रिसाव में बदल दिया जिसका प्रमाण देना असंभव था।
इस प्रकार की घटनाएँ 3D प्रिंटिंग उद्यमों में असामान्य नहीं हैं। उद्योग अक्सर एन्क्रिप्शन, गोपनीयता समझौतों और वॉटरमार्क पर ध्यान केंद्रित करता है, लेकिन डेटा की वास्तविक सीमा खाता-अनुमति प्रणाली तय करती है: कौन क्या देख सकता है, किसने पहुँच मंजूर की और पहुँच का कौन-सा निशान छोड़ा गया। इन नियमों को लागू की जा सकने वाली इंजीनियरिंग योजना में बदलना, दस अतिरिक्त गोपनीयता समझौते हस्ताक्षर करने से अधिक प्रभावी है।
एक, 3D प्रिंटिंग उद्यमों में अनुमति प्रबंधन सामान्य विनिर्माण परिदृश्यों से अधिक कठिन क्यों है
3D प्रिंटिंग उद्यमों के डेटा स्वरूप बैच विनिर्माण उद्यमों से अलग होते हैं, इसलिए अनुमति डिजाइन में अतिरिक्त जटिलता आती है। पहला कारण डेटा की सूक्ष्मता है: एक पुर्जे के लिए मूल त्रि-आयामी मॉडल, मरम्मत की गई मेश फ़ाइल, स्लाइसिंग फ़ाइल, प्रक्रिया-पैरामीटर पैकेज, निरीक्षण रिपोर्ट और वास्तविक उत्पाद की तस्वीरें—ये छह प्रकार की संपत्तियाँ एक साथ हो सकती हैं, और उनकी संवेदनशीलता समान नहीं होती। ग्राहक अक्सर मॉडल के उपयोग की अनुमति केवल उत्पादन के लिए देते हैं, न कि मॉडल को दोबारा संशोधित करने या किसी तीसरे पक्ष को भेजने के लिए।
दूसरा कारण प्रतिभागियों की अधिक संख्या है। आंतरिक डिजाइन, प्रक्रिया, प्रिंटिंग, पश्च-प्रसंस्करण, गुणवत्ता निरीक्षण और वितरण पदों के अतिरिक्त, बाहरी सहयोगी प्रोसेसर, उपकरण निर्माताओं के दूरस्थ रखरखाव कर्मी, ग्राहक पक्ष के ड्राइंग समीक्षक और यहाँ तक कि परियोजना में अस्थायी रूप से भाग लेने वाली तृतीय-पक्ष परीक्षण एजेंसियाँ भी शामिल होती हैं। हर बाहरी भूमिका के लिए डेटा पहुँच का दायरा, वैधता अवधि और अनुमत कार्रवाइयाँ अलग होती हैं; एक ही आंतरिक खाता प्रणाली से इन सभी को कवर करना अनिवार्य रूप से नियंत्रण खोने का कारण बनेगा।
तीसरा कारण सिस्टमों का बिखराव है। मॉडल फ़ाइलें फ़ाइल सर्वर या ऑब्जेक्ट स्टोरेज में होती हैं, स्लाइसिंग पैरामीटर उपकरण निर्माता के स्थानीय सॉफ़्टवेयर में, निरीक्षण डेटा मापन उपकरण या CT उपकरण के स्वतंत्र वर्कस्टेशन पर, और ऑर्डर जानकारी व्यावसायिक सिस्टम में होती है। अनुमतियाँ चार सिस्टमों में अलग-अलग प्रबंधित होती हैं; कर्मचारी के पद बदलने पर चारों स्थानों पर बदलाव करना पड़ता है, और किसी एक स्थान के छूट जाने पर भी एक खुला जोखिम बना रहता है।
दो, भूमिका परिभाषा: पहले संगठनात्मक ढाँचे को डेटा ऑब्जेक्ट में अनुवादित करें
अनुमति प्रणाली में सबसे आम गलती संगठनात्मक ढाँचे के चार्ट को सीधे कॉपी करना है। पद एक संगठनात्मक अवधारणा है, जबकि अनुमति एक डेटा अवधारणा है; दोनों के बीच एक अनुवाद परत आवश्यक है। व्यवहार्य तरीका है पहले डेटा ऑब्जेक्ट की सूची बनाना, फिर भूमिकाएँ परिभाषित करना और अंत में पदों को भूमिकाओं से मैप करना।
डेटा ऑब्जेक्ट को विभाग के बजाय परियोजना आयाम के अनुसार व्यवस्थित करने की सलाह दी जाती है। एक परियोजना निर्देशिका के अंतर्गत मॉडल क्षेत्र, प्रक्रिया क्षेत्र, निरीक्षण क्षेत्र और वितरण क्षेत्र—चार उप-स्थान होते हैं; प्रत्येक उप-स्थान में केवल पढ़ने, संपादन, डाउनलोड और बाहरी प्रेषण—इन चार प्रकार की कार्रवाइयों को अलग किया जाता है। इस प्रकार परिभाषित अनुमतियों में स्वाभाविक रूप से परियोजना सीमाएँ होती हैं, जिससे A परियोजना पर काम करने वाला कर्मचारी अनायास B परियोजना की फ़ाइलें नहीं देख पाएगा।
भूमिकाओं की संख्या सीमित रखी जानी चाहिए। अनुभव के अनुसार आंतरिक भूमिकाएँ छह से आठ तक रखी जा सकती हैं: परियोजना प्रभारी, डिजाइन इंजीनियर, प्रक्रिया इंजीनियर, उत्पादन ऑपरेटर, गुणवत्ता निरीक्षक, वितरण कर्मी, सिस्टम प्रशासक और ऑडिटर। बहुत अधिक भूमिकाएँ होने पर कोई भी याद नहीं रख पाता कि प्रत्येक भूमिका क्या कर सकती है, और अंततः हर व्यक्ति प्रशासक अनुमति के लिए आवेदन करने लगता है। ऑडिटर एक स्वतंत्र भूमिका होना चाहिए और उसके पास कोई डेटा संशोधन अनुमति नहीं होनी चाहिए, अन्यथा लॉग स्वयं हटाए जा सकते हैं।
तीन, न्यूनतम अनुमति सिद्धांत: डिफ़ॉल्ट रूप से अस्वीकार करें, आवश्यकता पर अस्थायी प्राधिकरण दें
न्यूनतम अनुमति केवल एक नारा नहीं है; इसे तीन जाँच योग्य नियमों का समर्थन चाहिए। पहला नियम डिफ़ॉल्ट अस्वीकार है: स्पष्ट प्राधिकरण के बिना नए खाते को कोई भी परियोजना दिखाई नहीं देनी चाहिए। कई सिस्टमों की डिफ़ॉल्ट सेटिंग "सभी कर्मचारी पढ़ सकते हैं" होती है, जो 3D प्रिंटिंग परिदृश्य में ग्राहक मॉडल को अर्ध-सार्वजनिक करने के समान है।
दूसरा नियम है कि प्राधिकरण की समय-सीमा हो। नियमित पद-अनुमतियों की त्रैमासिक समीक्षा हो, परियोजना-आधारित अनुमतियाँ परियोजना की समाप्ति तिथि से जुड़ी हों, और अस्थायी बाहरी पहुँच दिन के स्तर तक सटीक हो। अनुमति समाप्त होने पर सिस्टम उसे स्वतः वापस ले और परियोजना प्रभारी को पुष्टि के लिए सूचित करे, न कि किसी व्यक्ति के याद करने की प्रतीक्षा करे। तीसरा नियम कार्रवाई पृथक्करण है: डाउनलोड और बाहरी प्रेषण दो अलग अनुमतियाँ हैं। उत्पादन के लिए फ़ाइल डाउनलोड करने की अनुमति का अर्थ यह नहीं कि फ़ाइल बाहर भेजी जा सकती है; बाहरी प्रेषण के लिए अलग अनुमोदन और रिकॉर्ड आवश्यक है।
अत्यधिक संवेदनशील डेटा के लिए दो-व्यक्ति प्राधिकरण लागू करने की सलाह दी जाती है। ग्राहक के मूल मॉडल निर्यात, संपूर्ण प्रक्रिया-पैरामीटर पैकेज निर्यात और सीमा से अधिक बैच डाउनलोड—इन तीन कार्रवाइयों को दूसरे व्यक्ति की समीक्षा के बाद ही निष्पादित किया जाना चाहिए। दो-व्यक्ति नियम का मूल्य केवल दुर्भावनापूर्ण अंदरूनी व्यक्ति को रोकने में नहीं, बल्कि एक व्यक्ति की गलत कार्रवाई की संभावना कम करने और बाद में एक दूसरा साक्षी छोड़ने में है।
चार, खाता जीवनचक्र: नियुक्ति, पद परिवर्तन और इस्तीफे का त्रि-चरणीय नियंत्रण
अनुमति नियंत्रण खोने का सबसे आम बिंदु कार्मिक परिवर्तन है। नियुक्ति चरण में अनुमति अनुरोध को दस्तावेजीकृत करना चाहिए: परियोजना प्रभारी आवश्यक डेटा स्थानों और कार्रवाइयों की सूची प्रस्तावित करे, अनुमोदन के बाद प्रशासक कॉन्फ़िगरेशन करे, और कॉन्फ़िगरेशन परिणाम को प्रमाण के रूप में अनुरोध दस्तावेज़ में वापस दर्ज किया जाए। मौखिक रूप से अनुमति माँगने पर प्रतिबंध होना चाहिए।
पद परिवर्तन चरण सबसे महत्वपूर्ण और सबसे अधिक उपेक्षित होता है। सही क्रम पहले पुराने पद की अनुमतियाँ वापस लेना और फिर नए पद की अनुमतियाँ देना है, न कि उन्हें जोड़ देना। व्यवहार में अधिक सुरक्षित तरीका यह है कि पद परिवर्तन के दिन खाते की सभी परियोजना अनुमतियाँ फ्रीज़ कर दी जाएँ, नए पद का प्रभारी पुनः प्राधिकरण के लिए आवेदन करे, और जिन स्थानों के लिए आवेदन न हो वे बिल्कुल दिखाई न दें। जिन ऐतिहासिक परियोजनाओं में कर्मचारी को अभी भी भाग लेना हो, उनके लिए परियोजना सदस्य के रूप में अलग आवेदन किया जाए और समाप्ति तिथि निर्धारित की जाए।
इस्तीफा चरण में एक ही दिन तीन कार्य पूरे होने चाहिए: खाता हटाने के बजाय निष्क्रिय करना (ताकि लॉग संबंध बने रहें), परियोजना सदस्यता को बैच में हटाना, और बाहरी प्रेषण अनुमतियों तथा साझा लिंक को पूर्णतः अमान्य करना। खाता हटाने से लॉग में कार्रवाईकर्ता का संबंध टूट जाता है और बाद में पता लगाना असंभव हो जाता है; यह ऐसी गलती है जिसका अनुभव कई उद्यम कर चुके हैं।
पाँच, संचालन ट्रेसिंग: लॉग पाँच प्रश्नों के उत्तर देने में सक्षम हों
ट्रेसिंग का उद्देश्य केवल लॉग संग्रहित करना नहीं, बल्कि बाद में तथ्यों का पुनर्निर्माण करना है। एक योग्य पहुँच लॉग कम-से-कम इन प्रश्नों का उत्तर दे सके: किसने, किस समय, किस डेटा ऑब्जेक्ट पर, क्या कार्रवाई की, और परिणाम क्या रहा। फ़ील्ड डिजाइन में उपयोगकर्ता पहचान, टाइमस्टैम्प, ऑब्जेक्ट पहचान, कार्रवाई प्रकार और परिणाम स्थिति के अतिरिक्त स्रोत टर्मिनल और नेटवर्क स्थान भी दर्ज होना चाहिए, ताकि कार्यशाला वर्कस्टेशन से की गई पहुँच और दूरस्थ असामान्य पहुँच में अंतर किया जा सके।
लॉग स्वयं छेड़छाड़-रोधी होने चाहिए। लिखे जाने के बाद उन्हें संशोधित या हटाया नहीं जा सके; प्रशासक खाते के पास भी हटाने की अनुमति न हो; और संग्रहण अवधि ग्राहक अनुबंध में निर्धारित विवाद-सीमा अवधि से कम न हो—सामान्यतः बारह महीने से अधिक रखने की सलाह दी जाती है। लॉग फ़ाइलों की पहुँच का भी ऑडिट होना चाहिए—किसने लॉग देखे, यह भी रिकॉर्ड किया जाना चाहिए।
जाँच के बिना केवल लॉग रखना, लॉग न रखने के बराबर है। तीन प्रकार की स्वचालित चेतावनियाँ स्थापित करने की सलाह है: गैर-कार्य समय में बड़े पैमाने पर डाउनलोड, एक खाते द्वारा एक दिन में ऐतिहासिक आधाररेखा से तीन गुना अधिक डाउनलोड, और बाहरी खाते द्वारा अनधिकृत परियोजना स्थान तक पहुँच। चेतावनी को तुरंत उल्लंघन घोषित करना आवश्यक नहीं है, लेकिन किसी को कार्यदिवस के भीतर उसका निपटान कर कार्रवाई रिकॉर्ड छोड़ना चाहिए।
छह, बाहरी खातों और साझा लिंकों की सीमाएँ
ग्राहक ड्राइंग समीक्षक, बाहरी सहयोगी प्रोसेसर और उपकरण निर्माता के रखरखाव कर्मियों को स्वतंत्र नामस्थान वाले बाहरी खाते उपयोग करने चाहिए; उन्हें आंतरिक खाता प्रणाली के साथ नहीं मिलाना चाहिए। बाहरी खाते डिफ़ॉल्ट रूप से केवल स्पष्ट रूप से साझा किए गए ऑब्जेक्ट देख सकें, परियोजना निर्देशिका संरचना न देख सकें और लिंक के माध्यम से अन्य फ़ाइल पथों का अनुमान न लगा सकें—साझा लिंक में अप्रत्याशित यादृच्छिक पहचान होनी चाहिए तथा वैधता अवधि और पहुँच संख्या की ऊपरी सीमा जुड़ी होनी चाहिए।
उपकरण निर्माता का दूरस्थ रखरखाव सबसे आसानी से अनदेखा किया जाने वाला चैनल है। रखरखाव खाते आमतौर पर उपकरण नियंत्रण प्रणाली पर उच्च अनुमति रखते हैं; यदि उन्हें उत्पादन नेटवर्क की फ़ाइल प्रणाली से जोड़ा जाए, तो यह बाहरी पक्ष के लिए अनुमति प्रणाली को दरकिनार करने वाला समानांतर मार्ग खोलने के बराबर है। सही तरीका है कि रखरखाव पहुँच स्वतंत्र नेटवर्क चैनल से हो और रखरखाव अवधि के दौरान फ़ाइल निर्यात कार्रवाइयाँ भी अनुमोदन और ट्रेसिंग के अंतर्गत हों।
सात, कार्यान्वयन जाँच सूची
उद्यम निम्न बिंदुओं पर आत्म-जाँच कर सकते हैं: क्या नए खाते को डिफ़ॉल्ट रूप से कोई परियोजना दिखाई नहीं देती; क्या पाँच मिनट में किसी कर्मचारी की वर्तमान सभी अनुमतियाँ सूचीबद्ध की जा सकती हैं; क्या सभी अनुमतियों की वैधता अवधि है; क्या पद परिवर्तन प्रक्रिया में पहले अनुमति देने और बाद में वापस लेने का संचयी व्यवहार है; क्या डाउनलोड और बाहरी प्रेषण दो स्वतंत्र अनुमतियाँ हैं; क्या लॉग में स्रोत टर्मिनल फ़ील्ड है और उसे हटाया नहीं जा सकता; क्या बाहरी खाते आंतरिक खातों से अलग हैं; क्या साझा लिंक की वैधता अवधि और पहुँच संख्या सीमा है; क्या इस्तीफे के दिन बाहरी प्रेषण लिंक अमान्य हो जाते हैं; और क्या पिछली तिमाही में वास्तव में एक अनुमति समीक्षा की गई थी। यदि इन दस में से तीन या अधिक का उत्तर नहीं दिया जा सकता, तो अनुमति प्रणाली का पुनर्निर्माण आवश्यक है।
निष्कर्ष
3D प्रिंटिंग उद्यमों की डेटा-संपत्ति सीमा अंततः खाता-अनुमति प्रणाली द्वारा तय होती है, एन्क्रिप्शन की शक्ति और गोपनीयता समझौतों द्वारा नहीं। पदों को भूमिकाओं में बदलना, भूमिकाओं को समय-सीमा वाले डेटा ऑब्जेक्ट से जोड़ना, डिफ़ॉल्ट नीति को अस्वीकार रखना और प्रत्येक पहुँच को ऑडिट योग्य रिकॉर्ड बनाना—इन चार चरणों को सही ढंग से लागू करने पर अधिकांश डेटा रिसाव घटनाएँ होने से पहले रोकी जा सकती हैं या होने के बाद स्पष्ट रूप से प्रमाणित की जा सकती हैं। अनुमति प्रबंधन एक बार जारी की जाने वाली नीति नहीं, बल्कि ऐसी इंजीनियरिंग व्यवस्था है जिसकी त्रैमासिक समीक्षा और परियोजना परिवर्तनों के साथ निरंतर परिशोधन आवश्यक है।
मॉडल, रेखाचित्र, चित्र या लिखित नोट प्रस्तुत करें। इंजीनियर वास्तविक उपयोग के आधार पर सामग्री, प्रक्रिया, समापन और वितरण की समीक्षा करेंगे।