
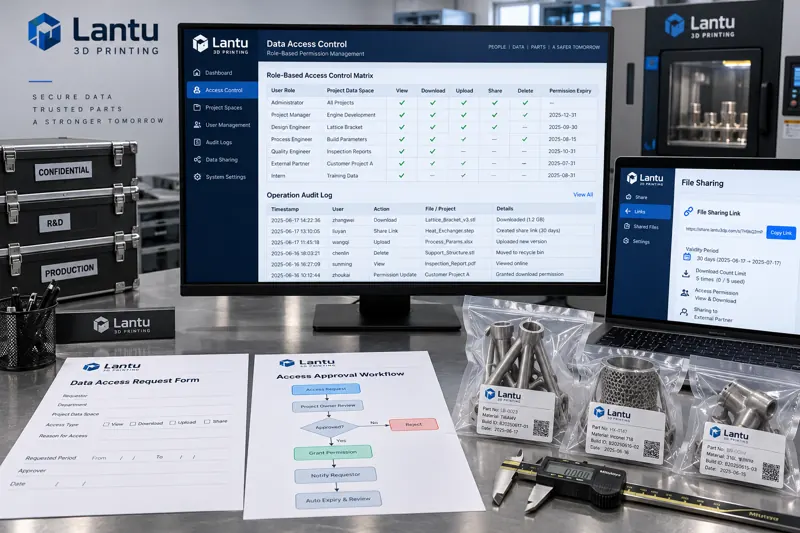
Введение: одна ошибочная отправка выявляет не проблему сотрудника, а проблему прав доступа
В один цех аддитивного производства поступила жалоба клиента: файл модели, который должен был быть отправлен только ответственному за проект, был переслан бывшим сотрудником проекта внешнему коллеге через личную электронную почту. В ходе разбора компания обнаружила, что одновременно имели место три обстоятельства: после перевода сотрудника на другую должность его права доступа к старому проекту никогда не были отозваны; скачивание файлов не требовало никакого согласования; система вовсе не содержала записей о том, кто, когда и какой файл скачал. Сочетание этих трех факторов превратило операцию, которую можно было заблокировать, в утечку данных, которую невозможно доказательно расследовать.
Подобные инциденты в компаниях 3D-печати не редкость. В отрасли принято сосредотачиваться на шифровании, соглашениях о конфиденциальности и водяных знаках, однако реальные границы данных определяются системой прав учетных записей: кто что может видеть, кто одобрил доступ и какой след оставило обращение. Превращение этих правил в исполнимую инженерную систему эффективнее подписания еще десяти соглашений о конфиденциальности.
I. Почему управление правами в компаниях 3D-печати сложнее, чем в обычном производстве
Формы данных в компаниях 3D-печати отличаются от серийного производства, поэтому проектирование прав доступа имеет дополнительную сложность. Во-первых, данные имеют мелкую гранулярность: для одной детали могут одновременно существовать исходная трехмерная модель, исправленный сеточный файл, файл слайсинга, пакет технологических параметров, отчет о контроле и фотографии изделия — шесть видов активов с разными уровнями чувствительности. Клиент часто разрешает использовать модель только для производства, но не разрешает ее повторную модификацию или передачу третьим лицам.
Во-вторых, много участников. Помимо внутренних специалистов по проектированию, технологии, печати, постобработке, контролю качества и поставке, в работе участвуют субподрядчики, специалисты производителя оборудования по удаленному обслуживанию, представители клиента, проверяющие чертежи, и даже сторонние испытательные организации, временно привлеченные к проекту. Для каждого внешнего типа роли различаются объем доступных данных, срок действия доступа и разрешенные действия; попытка охватить всех одной внутренней системой учетных записей неизбежно приводит к потере контроля.
В-третьих, системы разрознены. Файлы моделей находятся на файловом сервере или в объектном хранилище, параметры слайсинга — в локальном ПО производителя оборудования, данные контроля — на отдельных рабочих станциях измерительных приборов или КТ-оборудования, а сведения о заказах — в бизнес-системе. Права управляются частями в четырех системах; при переводе сотрудника необходимо вносить изменения в каждой из них, и пропуск хотя бы одной оставляет открытую уязвимость.
II. Определение ролей: сначала переведите организационную структуру в объекты данных
Наиболее распространенная ошибка при построении системы прав — прямое копирование организационной схемы. Должность — это организационное понятие, а право — понятие, связанное с данными; между ними необходим уровень преобразования. Практичный подход состоит в том, чтобы сначала создать перечень объектов данных, затем определить роли и только потом сопоставить должности с ролями.
Объекты данных рекомендуется организовывать по проектам, а не по подразделениям. Каталог одного проекта содержит четыре подпространства: модели, технологии, контроль и поставка; в каждом из них отдельно определяются четыре действия: только чтение, редактирование, скачивание и внешняя передача. Права, заданные таким образом, естественным образом содержат границы проекта и не допускают ситуации, когда сотрудник, работающий по проекту A, попутно видит файлы проекта B.
Количество ролей должно быть умеренным. Практический ориентир — от шести до восьми внутренних ролей: руководитель проекта, инженер-конструктор, инженер-технолог, производственный оператор, специалист по контролю качества, специалист по поставке, системный администратор и аудитор. Избыточное число ролей приводит к тому, что никто не помнит, что разрешено каждой роли, и в итоге все начинают запрашивать права администратора. Аудитор должен быть отдельной ролью и не иметь никаких прав на изменение данных, иначе журналы могут быть удалены им самим.
III. Принцип минимальных привилегий: запрет по умолчанию, временный доступ по необходимости
Минимальные привилегии — не лозунг; для их реализации нужны три проверяемых правила. Первое — запрет по умолчанию: вновь созданная учетная запись не видит ни одного проекта, пока ей явно не предоставлен доступ. Во многих системах по умолчанию установлено правило «чтение для всех», что в сценарии 3D-печати фактически делает модели клиентов полуоткрытыми.
Второе — ограниченный срок действия прав. Права штатных сотрудников пересматриваются ежеквартально, проектные права привязываются к дате завершения проекта, а временный внешний доступ задается с точностью до дня. По окончании срока система автоматически отзывает права и уведомляет руководителя проекта для подтверждения, вместо того чтобы ждать, пока кто-то вспомнит о необходимости закрыть доступ. Третье — разделение действий: скачивание и внешняя передача являются разными правами. Возможность скачать файл для производства не означает возможности отправить его вовне; внешняя передача должна отдельно согласовываться и фиксироваться в журнале.
Для высокочувствительных данных рекомендуется применять правило двух лиц. Экспорт исходной модели клиента, полный экспорт пакета технологических параметров и массовое скачивание выше установленного порога должны выполняться только после проверки вторым сотрудником. Ценность такого правила не в борьбе с инсайдерами, а в снижении вероятности ошибки одного человека и наличии второго свидетеля для последующего разбирательства.
IV. Жизненный цикл учетной записи: трехэтапный контроль при приеме, переводе и увольнении
Наиболее частая причина потери контроля над правами — кадровые изменения. На этапе приема необходимо формализовать заявку на права: руководитель проекта указывает требуемые пространства данных и перечень действий, администратор настраивает доступ после одобрения, а результат настройки вносится обратно в заявку как подтверждающий документ. Устные запросы на предоставление прав должны быть запрещены.
Этап перевода сотрудника наиболее важен и чаще всего игнорируется. Правильная последовательность — сначала отозвать права прежней должности, затем предоставить права новой, а не накапливать их. На практике более надежно в день перевода заморозить все проектные права учетной записи, после чего руководитель на новой должности подает новые заявки на доступ; пространства, по которым заявка не подана, больше не должны быть видимыми. Если сотруднику необходимо продолжать участие в историческом проекте, это оформляется отдельной заявкой в качестве участника проекта с указанием даты окончания.
На этапе увольнения в один день должны быть выполнены три действия: учетная запись блокируется, а не удаляется, чтобы сохранить связь с журналами; членство во всех проектах массово удаляется; права внешней передачи и все ссылки общего доступа аннулируются. Удаление учетной записи разрушает связь между действиями в журнале и исполнителем, делая последующее расследование невозможным — это распространенная ошибка многих компаний.
V. Журналирование операций: журнал должен отвечать на пять вопросов
Фиксация действий нужна не для простого хранения журналов, а для последующего восстановления фактов. Корректная запись доступа должна как минимум отвечать на вопросы: кто, когда, с каким объектом данных, какое действие выполнил и каков был результат. Помимо идентификатора пользователя, временной метки, идентификатора объекта, типа действия и статуса результата, следует фиксировать исходное устройство и сетевое местоположение, чтобы отличать доступ с рабочего места в цехе от аномального удаленного обращения.
Сам журнал должен быть защищен от подделки. После записи он не должен изменяться или удаляться; даже учетная запись администратора не должна иметь прав на удаление. Срок хранения не должен быть меньше периода исковой давности, предусмотренного договором с клиентом; обычно рекомендуется хранить журналы более двенадцати месяцев. К самим файлам журналов также требуется аудит доступа: факт просмотра журнала кем-либо тоже должен фиксироваться.
Журналы без проверки равносильны отсутствию журналов. Рекомендуется настроить три типа автоматических уведомлений: массовое скачивание в нерабочее время, дневной объем скачивания одной учетной записи выше исторического базового уровня более чем в три раза, а также доступ внешней учетной записи к неавторизованному пространству проекта. Уведомление не обязательно означает нарушение, но кто-то должен обработать его в течение рабочего дня и оставить запись о принятых мерах.
VI. Границы внешних учетных записей и ссылок общего доступа
Представители клиента, проверяющие чертежи, субподрядчики и специалисты производителя оборудования по обслуживанию должны использовать внешние учетные записи в отдельном пространстве имен, не смешанном с внутренней системой учетных записей. Внешние аккаунты по умолчанию могут обращаться только к явно предоставленным объектам, не видят структуру каталогов проекта и не могут угадывать пути к другим файлам по ссылкам. Ссылки общего доступа должны использовать случайные неперебираемые идентификаторы и быть привязаны к сроку действия и максимальному числу обращений.
Удаленное обслуживание производителя оборудования — канал, который легче всего оставить без внимания. Учетные записи обслуживания обычно имеют высокие права в системе управления оборудованием; если они связаны с файловой системой производственной сети, это фактически создает для внешней стороны обходной путь в обход системы прав. Правильный подход состоит в использовании отдельного сетевого канала для сервисного подключения, при этом операции экспорта файлов во время обслуживания также должны включаться в процесс согласования и журналирования.
VII. Контрольный список внедрения
Компания может провести самооценку по следующим пунктам: не видит ли новая учетная запись по умолчанию ни одного проекта; можно ли за пять минут перечислить все текущие права конкретного сотрудника; имеют ли все права срок действия; существует ли в процессе перевода накопление прав по схеме «сначала выдать, потом отозвать»; являются ли скачивание и внешняя передача двумя независимыми правами; содержат ли журналы поле исходного устройства и защищены ли от удаления; изолированы ли внешние учетные записи от внутренних; привязаны ли ссылки общего доступа к сроку действия и лимиту обращений; аннулируются ли ссылки внешней передачи в день увольнения; действительно ли в прошлом квартале был проведен пересмотр прав. Если на три или более из десяти вопросов невозможно ответить, систему прав необходимо перестраивать.
Заключение
Границы данных компании 3D-печати в конечном счете определяются системой прав учетных записей, а не надежностью шифрования и соглашениями о конфиденциальности. Преобразуйте должности в роли, привяжите роли к объектам данных с ограниченным сроком действия, установите запрет как стратегию по умолчанию и сохраняйте каждое обращение как аудируемую запись — при выполнении этих четырех шагов большинство утечек данных можно предотвратить до их возникновения либо ясно доказать после инцидента. Управление правами — не разовое введение правил, а инженерный механизм, требующий ежеквартального пересмотра и постоянной корректировки в соответствии с изменениями проектов.
Отправьте модель, чертёж, изображение или письменные заметки. Инженеры подберут материал, технологию, отделку и доставку в зависимости от реального применения.