
引言:同一缸打印,两套系统给出了两条曲线
在一次金属 LPBF 零件的交付复核中,客户要求提供成形舱氧含量与激光功率的逐层曲线。MES 里导出的曲线有 4217 个点,设备本地日志却有 4239 个点,两者在同一层号上的功率值相差 6%。工程团队花了两天才确认:不是设备异常,而是边缘网关在夜间断线 11 分钟后补传数据时,把「设备时间戳」「入库时间戳」混为一列,又丢了 22 个点的序号。零件本身合格,但数据链路不可信,报告就不能签发。蓝图三维把这类问题归到「从蓝图到实物交付」的生命周期管理里:数据链不是设备的附属功能,而是与模型、参数包、粉末批号同级的受控对象。本文给出一套可落地的受控采集规范:点位语义字典、四时间戳、质量戳、断线持久化队列、事务补传四校验,以及 A/B/C 链路放行三态。
一、点位语义字典:先把「一个点」定义清楚
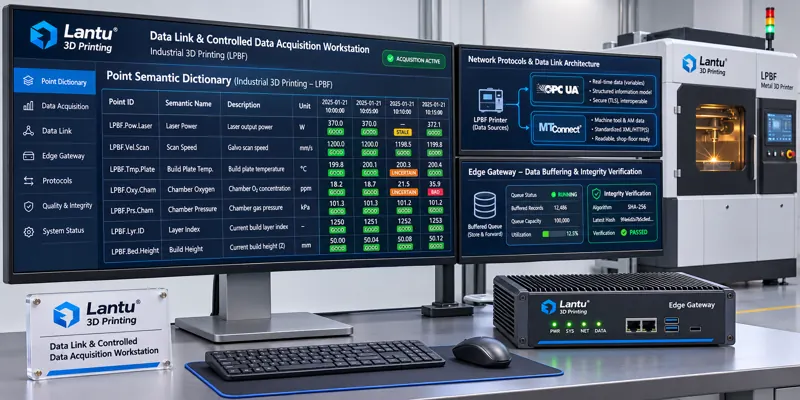
多数车间的采集表只有三列:变量名、数值、时间。这不足以支撑判定。建议为每个点位建立十一字段语义字典:①设备唯一编码(含机型与出厂序列号);②点位码(如 LPBF-03.CHAMBER.O2_PPM);③物理量名称与工程单位(ppm、W、mm/s、℃);④数据源类型(PLC 寄存器 / 设备 API / 外置传感器);⑤采样周期与触发方式(周期 1 Hz / 10 Hz,或层号事件触发);⑥量程与分辨率(0–2000 ppm,0.1 ppm);⑦滤波与聚合规则(原始值不平滑,1 min 均值另存派生点);⑧精度或不确定度来源;⑨所属工艺段(预热 / 成形 / 冷却 / 后处理);⑩关联主键(工单号 + build 号 + 层号);⑪版本号与生效日期。
字典必须版本受控:新增点位、改量程、改采样率都要走变更单,旧版本点位在历史查询中仍按旧口径解释。没有语义字典,跨机台对比与共 build 分摊都无从谈起——两台设备都叫「Power」的点位,一台是设定值,一台是反馈实测值,直接合并必然得出错误结论。
二、四时间戳与时钟基准:让每个点可定位、可重放
建议每条记录携带四个时间戳:T_dev(设备产生时刻)、T_gw(网关接收时刻)、T_store(入库时刻)、T_backfill(补传完成时刻,正常在线时为空)。四者分工明确:T_dev 用于工艺过程还原与层号对齐;T_gw 与 T_dev 之差反映链路延迟;T_store 用于数据库审计;T_backfill 标识该记录经历过断流恢复。
时钟基准同样要规定:设备与网关统一走 PTP/NTP,目标偏差 ≤10 ms,每日记录一次漂移;对 10 Hz 以上采样或多层并行事件,须在点位字典里注明时间戳分辨率(ms 或 μs)。常见误判是把 T_store 当 T_dev 画曲线:补传窗口内的点会被压缩到同一时刻,形成虚假的功率台阶。工程判据是:|T_gw − T_dev| 超过采样周期 3 倍即标记 STALE,超过 30 s 且同一设备连续 10 点则触发链路告警。
三、质量戳:GOOD / STALE / UNCERTAIN / BAD 四态
数值本身不携带可信度,必须附质量戳。GOOD:在周期窗口内到达、量程内、序号连续、时钟偏差合格。STALE:超时到达或沿用上一值(看板可显示,但不得进入放行计算)。UNCERTAIN:量程临界、传感器校准过期、补传摘要未复核、或同一层号出现冲突值。BAD:越量程、非数值、序号断裂、哈希不匹配。只有 GOOD 点可计入合格分母与单位件能耗、气耗、层功率的统计口径;UNCERTAIN 必须人工复核后转 GOOD 或 BAD,不允许系统自动降级放行。
四态建议随记录落库而非事后计算,因为补传、重放、跨系统导出都会改变上下文。质量戳与点位字典版本号一起存,历史数据回算时才能复现当时的判定条件。
四、断线持久化队列:容量按最坏窗口算,不按平均带宽算
边缘网关断线是常态而非异常。要求网关本地持久化队列,采用复合主键(设备码 + 点位码 + T_dev + 层号),每条记录附序号与 SHA-256 摘要。容量按「最长可容忍断线 × 峰值点频 × 单条记录大小」核算:例如 12 台设备、每台 40 个点位、平均 1 Hz、单条约 200 B,则 8 小时约 69 MB;考虑 10 Hz 点、重传副本与索引开销,预留 ≥256 MB 且不少于 24 小时,并设 80% 水位告警与溢出前的降级策略(先保关键 CTQ 点位,暂停派生点)。
队列落盘要写前日志(WAL)并做断电保护;恢复后不得直接清空,须等补传四校验全部通过再按事务提交删除。禁止「重连即覆盖」——那正是引言里丢 22 个点的根因。
五、事务补传四校验:序号、条数、摘要、主键冲突
补传以「设备 + 断流区间」为一个事务,顺序执行四项校验:①序号连续:区间内序号无跳号、无重号;②条数一致:网关队列条数与设备本地导出条数差值 ≤0.1%,超出则整段转 UNCERTAIN 并人工比对;③摘要匹配:按记录顺序拼接后计算 SHA-256,与设备侧区间摘要比对;④主键冲突:入库前检查复合主键,冲突记录不静默覆盖,写入隔离表待判定。
四项全通过才提交事务、写 T_backfill、把质量戳从「待补传」转 GOOD;任一项失败则整段回滚到队列,禁止部分提交。建议每月做一次30 分钟反查演练:随机指定一个 build,要求在 30 分钟内从设备日志、网关队列、数据库三处还原同一条曲线,一致率 ≥95% 才算链路受控。
六、A/B/C 链路放行三态:数据能不能用于签发
把链路状态直接绑定到工程放行:A 态(可签发)——CTQ 点位字典版本有效、四时间戳齐全、GOOD 率 ≥99.5%、无未闭环补传、时钟漂移合格,随炉试样与检测报告可绑定该 build 的过程曲线。B 态(有条件使用)——非 CTQ 点位存在 STALE 或已闭环补传,GOOD 率 98%–99.5%,可用于内部工艺分析,但不得作为客户交付证据或让步放行依据。C 态(冻结)——关键 CTQ 点位出现 BAD、摘要不匹配、未闭环断流超过 24 h、或字典版本与生产时不一致;该 build 的过程数据不得签发,须走偏差单与数据复核。
三态要有看板与责任人:链路健康度(GOOD 率)、补传闭环时长、时钟漂移、字典版本一致率、反查演练达标率五项指标,按周回顾。这样「数据可信」不再是一句口头保证,而是一条可判定、可追溯、可复现的工程判据。
七、实施检查清单与常见误判
落地按六步走:盘点点位并冻结字典 V1.0 → 统一时钟与时间戳字段 → 网关队列容量与水位告警 → 补传四校验与隔离表 → 质量戳落库 → A/B/C 放行规则写入检验规程。常见误判有三类:把「采集到了」当成「可签发」(缺质量戳与放行态);把「平均值」当「原始证据」(派生点不能替代原始点);把「补传成功」当「数据完整」(未做条数与摘要复核)。
还需注意边界:点位字典与质量戳不替代设备计量校准(那是几何精度与量值溯源层),也不替代账号权限与审计日志(那是访问控制层)。三者叠加,才构成从设计蓝图、工艺参数到实物交付的完整证据链。
总结
设备数据链路的价值,不在于「接了多少点」,而在于每个点能否被定义、被定位、被判定、被复现。用十一字段字典消灭语义歧义,用四时间戳消灭时序错位,用四态质量戳区分可信度,用持久化队列与事务补传四校验消灭断流丢数,最后用 A/B/C 三态把链路状态翻译成能否签发的工程结论。对以小批量、多品种、高追溯要求为常态的增材制造而言,这套方法让过程数据真正成为可交付资产,而不是事后无法自证的一堆日志。