
Giriş: 3D baskı projelerinde fikri mülkiyet riski yalnızca model sızıntısında değildir
3D baskı hizmetlerinde müşterinin teslim ettiği şey yalnızca bir STL dosyası değildir. Pek çok proje; ürünün dış görünüm fikrini, iç yapı tasarımını, montaj ilişkilerini, malzeme seçimi mantığını, test verilerini, maliyet bütçesini ve hatta pazara çıkış planını da içerir. Açık bir fikri mülkiyet ve veri güvenliği sınırı olmadığında risk birçok noktada ortaya çıkabilir: modelin ilgisiz kişilere yanlışlıkla gönderilmesi, sürüm dosyalarının karışması nedeniyle tasarım niyetinin açığa çıkması, süreç parametrelerinin uygunsuz biçimde yeniden kullanılması, dış kaynaklı son işlem aşamasında gizlilik yükümlülüğünün olmaması ya da teslim fotoğraflarının izinsiz biçimde tanıtım amacıyla kullanılması. Kurumsal müşteriler için bu sorunlar yeni ürün takvimini, patent stratejisini ve ticari rekabet avantajını etkileyebilir.
lantu3D, 3D baskıyı teknik bir işlemden çok, taslak tasarımdan fiziksel teslimata uzanan bir yaşam döngüsü yönetimi süreci olarak görür. Bu nedenle fikri mülkiyet koruması, yalnızca “dosyayı aldıktan sonra dışarı paylaşmama” yönündeki sözlü bir taahhütte kalmamalı; ihtiyaç iletişimi, fiyatlandırma değerlendirmesi, üretim uygulaması, kalite kayıtları ve satış sonrası hizmetlerin her adımına yerleştirilmelidir. Dosyaları, kişileri, yetkileri ve kayıtları tek bir kurallar setine bağlayabilirseniz, işbirliği hızını artırırken sızıntı ve hak uyuşmazlığı riskini de azaltabilirsiniz.
1. Dosya kabulü: Mülkiyeti, kullanım amacını ve gizlilik seviyesini netleştirin
Proje başlarken öncelikle model dosyalarının mülkiyeti ve kullanım kapsamı doğrulanmalıdır. Müşterinin sağladığı CAD, STEP, STL, OBJ ya da teknik çizimler varsayılan olarak yalnızca bu tekliflendirme, üretim ve teslimat için kullanılmalıdır; eğitim, sergileme, yeniden satış veya alakasız projelerde referans olarak kullanılmamalıdır. Yeni ürün geliştirme, tıbbi cihazlar, robotik yapılar, tüketici elektroniği kasaları gibi hassas projelerde, kabul aşamasında dosyalara gizlilik seviyesi atanması önerilir; örneğin normal, dahili sınırlı, sıkı gizli gibi üç seviye kullanılabilir. Sıkı gizli projelerde indirme, kopyalama ve ekran görüntüsü alma sınırlandırılmalı; tüm iletişim proje numarası üzerinden yürütülmeli, açık gruplarda doğrudan tam model paylaşılmamalıdır.
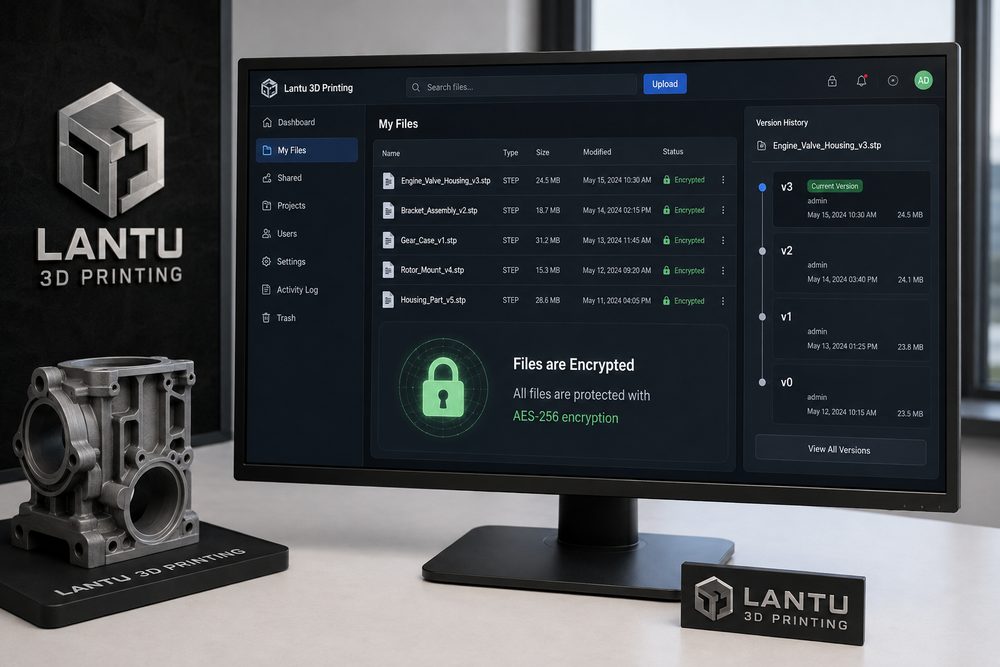
Dosya kabulünde sürüm izinin tutulması da önemlidir. Müşteri modeli her güncellediğinde yükleme zamanı, değişiklik açıklaması, onaylayan kişi ve değiştirme kapsamı kaydedilmelidir. Müşteri yalnızca küçük bir delik konumunu değiştirmiş olsa bile yeni bir sürüm numarası oluşturulmalı, eski dosyanın üzerine yazılmamalıdır. Böylece üretim tarafının eski sürümü yanlış kullanmasının önüne geçilir; ileride bir uyuşmazlık çıkarsa karar süreci de geriye dönük olarak yeniden kurulabilir.
2. Yetki kademelendirmesi: Her katılımcının tüm bilgileri görmesi gerekmez
3D baskı projelerinde genellikle satış, mühendislik değerlendirmesi, üretim planlama, operatörlük, son işlem, kalite kontrol ve lojistik gibi birçok rol birlikte çalışır. Fikri mülkiyet korumasının kilit noktası, her rolün yalnızca görevini yerine getirmek için gerekli bilgilere erişmesidir. Teklif sorumlusu malzeme, boyut, adet ve termin bilgisini bilir; ancak kaynak CAD dosyasını indirmesi gerekmez. Makine operatörü kesim dosyasına ve süreç gereksinimlerine ihtiyaç duyar; fakat müşterinin ticari arka planını bilmesi şart değildir. Lojistik personeli alıcı bilgileri ve paketleme talimatlarını görmelidir; ancak tam tasarım dosyalarına erişmemelidir.
Yetki kademelendirmesi, proje yönetim sistemi, klasör izinleri ve işlem kayıtları ile birlikte uygulanabilir. Yüksek hassasiyetli projelerde salt okunur önizleme, süreli bağlantılar, filigranlı önizleme görselleri ve indirme onayı kullanılmasını öneririz. İç ekip içinde bile model dosyalarının uzun süre kişisel bilgisayarlarda, mesajlaşma uygulamalarında ve geçici bulut depolamalarında dağınık şekilde kalmasından kaçınılmalıdır. Standart uygulama, proje tamamlandıktan sonra üretim için gerekli dosyaların kontrollü bir dizinde arşivlenmesi ve geçici dosyaların düzenli olarak temizlenmesidir.
3. Süreç verisi sınırları: Platform deneyimi ile müşteriye ait özel tasarımı ayırın
Birçok fikri mülkiyet uyuşmazlığı modelin kendisinden değil, süreç verilerinin sınırlarından kaynaklanır. Hizmet sağlayıcının proje sırasında geliştirdiği yerleşim stratejisi, destek yapısı, son işlem yöntemi ve kontrol deneyimi platform deneyimi sayılabilir; müşterinin sağladığı yapısal mantık, fonksiyonel gereksinimler, test hedefleri ve özel kullanım senaryoları ise müşteriye ait olmalı ya da sözleşmeye göre yönetilmelidir. Taraflar işbirliği öncesinde hangi verilerin genel süreç bilgisine dönüştürülebileceğini, hangilerinin proje bitiminde kilit altına alınması gerektiğini açıkça belirlemelidir.
Örneğin bir müşteri karmaşık bir akış kanalı parçası sağlıyorsa, lantu3D “ince cidarlı akış kanallarında SLA sürecinde temizlik süresi kontrol edilmeli, kalan sıvı tıkanmaya yol açmamalı” gibi genel bir deneyimi arşivleyebilir; ancak müşterinin akış kanalının şekli, boyutları, kullanım sektörü ve performans göstergeleri kamuya açık biçimde paylaşılmamalıdır. Böyle bir sınırlandırma hem müşterinin haklarını korur hem de platformun üretim kabiliyetini sürekli geliştirmesine imkân verir.
4. Dış kaynak ve son işlem: Gizlilik gerekliliklerini tedarik zincirine de yayın
3D baskı teslimatı bazen boya, kaplama, CNC ile ikincil işlem, ısıl işlem, serigrafi ya da montaj gibi dış kaynaklara ihtiyaç duyar. Eğer dış kaynak aşamasında gizlilik yükümlülüğü yoksa, model, fotoğraf veya numune yine sızabilir. Standart yaklaşım, dış kaynak sağlayıcılarını kademeli olarak yönetmek, gizlilik maddeleri imzalatmak, tam proje arka planına erişimlerini kısıtlamak ve mümkün olduğunca yalnızca en az gerekli bilgiyi vermektir. Sıkı gizli projelerde, işi parçalayarak verme, anonim numaralandırma, kritik yapıların kapatılması ve fotoğraf çekiminin yasaklanması gibi önlemler kullanılabilir.
Dış kaynak teslim kayıtları da arşivlenmelidir; teslim edilen adet, numune numarası, işlem talebi, geri dönüş zamanı ve istisna kayıtları buna dahildir. Son işlem sırasında hurda veya yeniden işleme oluşursa, artık parçaların nasıl bertaraf edildiği kaydedilmelidir; böylece hassas parçaların gelişigüzel atılması önlenir. Ayrıntı gibi görünen artık parça yönetimi, özellikle yeni ürün geliştirme ve patent başvurusu aşamalarında önem kazanır.
5. Teslim kayıtları: Uyumlu ifayı kanıtlar, sonraki tekrar siparişleri de destekler
Fikri mülkiyet koruması, teslimattan sonra her veriyi silmek anlamına gelmez. Tekrar sipariş verilebilecek projelerde, gerekli teslim kayıtları yetki kapsamı içinde saklanmalıdır; buna nihai sürüm numarası, malzeme süreci, adet, kalite kontrol sonucu, paketleme fotoğrafları ve müşterinin onay kayıtları dahildir. Bu veriler sonraki tekrar siparişlerde üretim koşullarının hızla yeniden kurulmasına yardımcı olur; ayrıca kalite uyuşmazlıklarında platformun sözleşmeye uygun şekilde hareket ettiğini göstermeye yarar. Burada önemli olan, hangi verinin saklanacağı, ne kadar süre saklanacağı ve kimlerin erişebileceğinin önceden kurala bağlanmasıdır.
Müşteri proje sonunda kaynak dosyaların silinmesini isterse, silme kapsamı ve istisnalar açıkça tanımlanmalıdır. Örneğin finansal sipariş kayıtları, teslim belgeleri ve kalite izlenebilirlik kayıtlarının yasal veya iş gereği saklanması gerekebilir; buna karşılık kaynak CAD ve geçici kesim dosyaları anlaşmaya göre temizlenebilir. “Her şeyi sildik” şeklindeki basit bir taahhütten ziyade şeffaf bir arşivleme politikası daha profesyonel ve daha uygulanabilirdir.
Sonuç: Güvenlik sınırları ne kadar netse işbirliği o kadar verimli olur
3D baskıda fikri mülkiyet korumasının amacı iletişimi zorlaştırmak değil, müşterinin tasarımını platforma güvenle emanet edebilmesini ve platform deneyiminin kontrollü teslim kabiliyetine dönüşmesini sağlamaktır. Dosya kabul standartları, yetki kademelendirmesi, sürüm izi, süreç verisi sınırları, dış kaynak yönetimi ve teslim arşivleme sayesinde işletmeler hızlı yineleme süreçlerinde çekirdek varlıklarını koruyabilir. lantu3D’nin değeri de tam burada ortaya çıkar: modeli yalnızca parçaya dönüştürmekle kalmaz, müşterinin tasarımdan somut teslimata uzanan süreçte risk, veri ve sorumluluk sınırlarını yönetmesine de yardımcı olur.
Model, çizim, görüntü veya yazılı notlar gönderin. Mühendislerimiz malzeme, süreç, kaplama ve teslimatı gerçek kullanıma göre değerlendirecektir.